



В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

В 5G нашли новую брешь, позволяющую отследить геолокацию и провести DoS

Исследователи снова углубились в архитектуру 5G и обнаружили уязвимость в определённых сетевых функциях. В случае успешной эксплуатации этой бреши злоумышленник может провести DoS-атаку на 5G-сеть мобильного оператора.

Баг в концепции «сетевой нарезки» (Network Slicing) выявили специалисты компании AdaptiveMobile. 4 февраля 2021 года они передали всю необходимую информацию представителям «Ассоциации GSMA». В результате уязвимости присвоили идентификатор CVD-2021-0047.

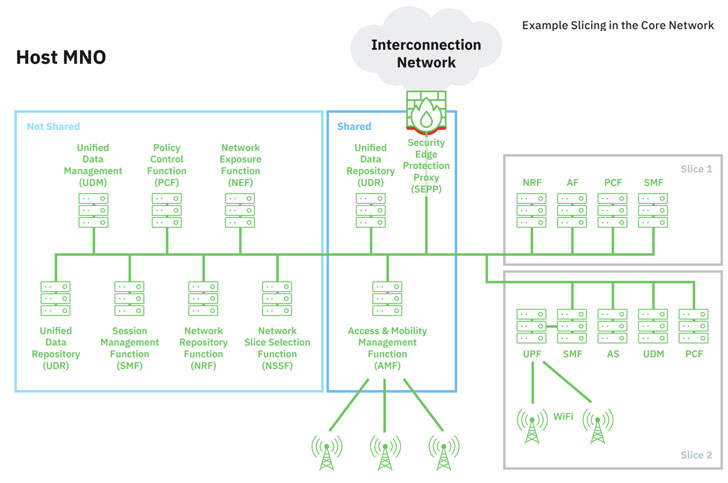
Как известно, сервис-ориентированная архитектура, на которой основано пятое поколение мобильной связи 5G, предполагает модель «сетевой нарезки». Как следует из имени, при Network Slicing основная сетевая инфраструктура делится на множество независимых виртуальных сетей, каждая из которых заточена под конкретную задачу.


Один такой «слайс» при этом содержит группу сетевых функций, которые могут либо предназначаться для конкретного сегмента, либо делиться уже между несколькими слайсами. Согласно отчёту AdaptiveMobile, такая реализация имеет существенные изъяны по части сетевой безопасности. Например, открывается возможность для следующих вредоносных действий:

Несанкционированный доступ к слайсу путём брутфорса. В этом случае «скомпрометированный» слайс может использоваться для доступа к данным другого сегмента. Другими словами, злоумышленник может получить доступ к геолокации абонентов.

DoS-атака на другую сетевую функцию с использованием злонамеренного слайса.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru