



Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

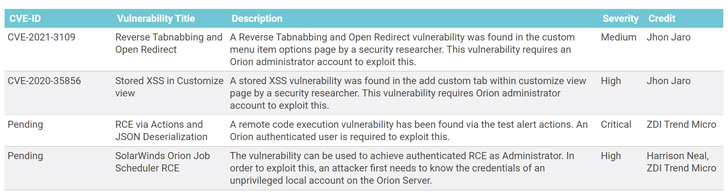
Компания SolarWinds, разрабатывающая промышленное программное обеспечение для управления ИТ-системами и инфраструктурой, устранила ещё четыре уязвимости в своём инструменте для сетевого мониторинга — Orion. Две пропатченные бреши позволяли аутентифицированному злоумышленнику выполнить код удалённо.

Наиболее опасная дыра в Orion затрагивает JSON-десериализацию и позволяет выполнить произвольный код с помощью функции тестирования предупреждающих уведомлений, реализованной в Orion Web Console.

Проблемная функция позволяет пользователям симулировать сетевые события (например, не отвечающий на действия сервер) и настраивать реагирующие на них уведомления. Выявленная уязвимость получила статус критической.

Ещё одна брешь дотянула лишь до высокой степени опасности, с её помощью атакующий может удалённо выполнить код в Orion Job Scheduler.

«Чтобы использовать эту дыру в атаке, злоумышленнику придётся сначала выкрасть учётные данные локального аккаунта с низкими правами», — говорится в официальном заявлении SolarWinds.


Помимо этого, разработчики избавились ещё от двух проблем безопасности, одна из которых представляла межсайтовый скриптинг (XSS, CVE-2020-35856), а вторая — позволяла поставить открытый редирект (CVE-2021-3109). Для их эксплуатации необходимо располагать доступ к аккаунту администратора.

В начале месяца мы писали, что SolarWinds пропатчила ещё три опасные уязвимости в Orion и Serv-U FTP.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru