



Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

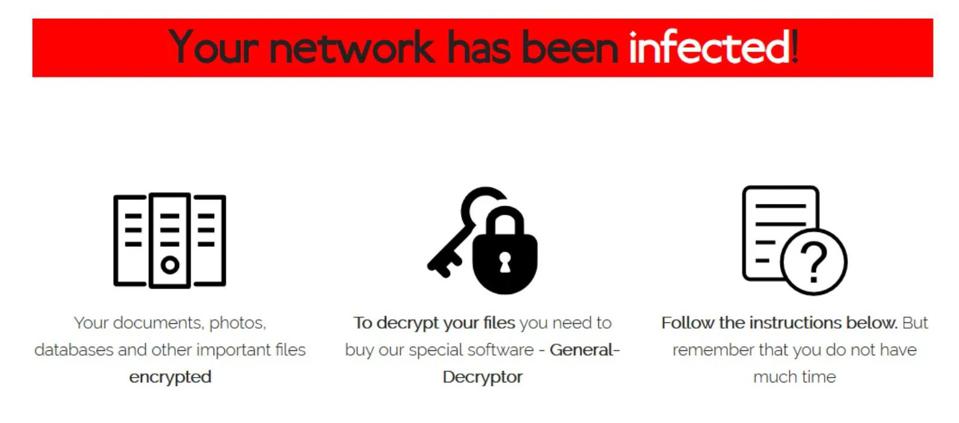
Группа киберпреступников, стоящих за распространением программы-вымогателя REvil, записала себе в резюме успешную атаку на ещё одну всем известную корпорацию. На этот раз от рук злоумышленников пострадал тайваньский техногигант Acer, производящий компьютерную технику.

С суммой выкупа преступники также не стали церемониться, запросив сразу $50 миллионов. По сути, это даже скидка, на которую вымогатели пойдут в том случае, если Acer заплатит достаточно быстро.

Эксперты в области кибербезопасности отметили, что $50 миллионов на сегодняшний день являются рекордной суммой выкупа. Ранее самый большой запрошенный выкуп составлял $30 млн, он также принадлежал операторам REvil.

Переписка представителей Acer с кибервымогателями показала, что последние скинули 20% в надежде на выплату денег к среде. Если же производитель компьютерной техники не отреагирует в срок, сумма подрастёт до умопомрачительных $100 миллионов.


Помимо этого, известно, что REvil выкрал внутреннюю информацию корпорации, что уже фактически стало нормой для программ-вымогателей (шифровальщиков ransomware). Злоумышленники выложили данные Acer на специальном сайте, готовя их к аукциону.

Стоит отметить, что тайваньская компания отреагировала относительно спокойно, отметив, что она и ей подобные корпорации часто становятся мишенью для преступников. Представители подчеркнули, что специалисты постоянно мониторят ИТ-системы, а о последнем инциденте уже сообщили правоохранительным органам.

Как выяснили специалисты BleepingComputer, злоумышленники, скорее всего, атаковали почтовый сервер Acer Exchange.

К слову, на днях мы писали, что REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. Создатели вредоноса, видимо, хотят усовершенствовать методы обхода антивирусных программ и повысить эффективность шифровальщика.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru