



Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

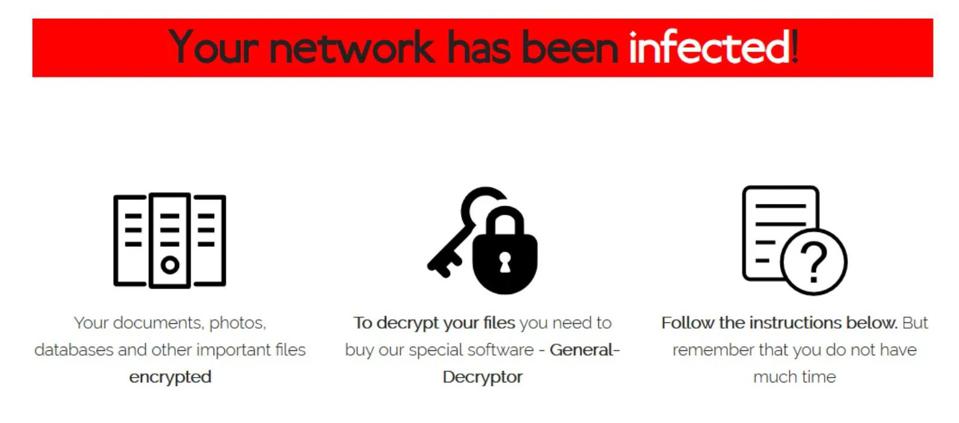
Группа киберпреступников, стоящих за распространением программы-вымогателя REvil, записала себе в резюме успешную атаку на ещё одну всем известную корпорацию. На этот раз от рук злоумышленников пострадал тайваньский техногигант Acer, производящий компьютерную технику.

С суммой выкупа преступники также не стали церемониться, запросив сразу $50 миллионов. По сути, это даже скидка, на которую вымогатели пойдут в том случае, если Acer заплатит достаточно быстро.

Эксперты в области кибербезопасности отметили, что $50 миллионов на сегодняшний день являются рекордной суммой выкупа. Ранее самый большой запрошенный выкуп составлял $30 млн, он также принадлежал операторам REvil.

Переписка представителей Acer с кибервымогателями показала, что последние скинули 20% в надежде на выплату денег к среде. Если же производитель компьютерной техники не отреагирует в срок, сумма подрастёт до умопомрачительных $100 миллионов.


Помимо этого, известно, что REvil выкрал внутреннюю информацию корпорации, что уже фактически стало нормой для программ-вымогателей (шифровальщиков ransomware). Злоумышленники выложили данные Acer на специальном сайте, готовя их к аукциону.

Стоит отметить, что тайваньская компания отреагировала относительно спокойно, отметив, что она и ей подобные корпорации часто становятся мишенью для преступников. Представители подчеркнули, что специалисты постоянно мониторят ИТ-системы, а о последнем инциденте уже сообщили правоохранительным органам.

Как выяснили специалисты BleepingComputer, злоумышленники, скорее всего, атаковали почтовый сервер Acer Exchange.

К слову, на днях мы писали, что REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. Создатели вредоноса, видимо, хотят усовершенствовать методы обхода антивирусных программ и повысить эффективность шифровальщика.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru