



В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

В Google Chrome устранили третью 0-day уязвимость с начала 2021 года

Разработчики Google устранили ещё одну опасную 0-day уязвимость, эксплуатируемую в реальных атаках киберпреступников. Получается, что это уже второй подобный баг, пропатченный только за март, и третий — с начала этого года.

В конце прошлой недели на стабильном канале Chrome для систем Windows, macOS и Linux появилась новая версия браузера — 89.0.4389.90. В общей сложности разработчики пропатчили в ней пять уязвимостей.

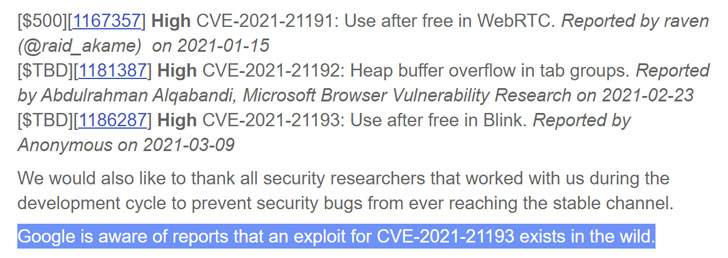
Самой опасной брешью в этот раз стала ошибка вида use-after-free, затрагивающая движок Blink. Багу присвоили идентификатор CVE-2021-21193, а его технические подробности пока держат в секрете. Известно, что некий исследователь сообщил Google об уязвимости 9 марта 2021 года.

Интернет-гигант подтвердил наличие рабочего эксплойта для CVE-2021-21193, которым успешно пользуются злоумышленники. Детали атак и метода эксплуатации пока не раскрываются, поскольку Google хочет убедиться, что подавляющее большинство пользователей установило вышедшее обновление.


«Google в курсе наличия активного эксплойта для CVE-2021-21193, применяемого в реальных кибератаках», — отметили представители корпорации.

Таким образом, эта 0-day стала уже третьей активно эксплуатируемой дырой, пропатченной с начала 2021 года. Ранее разработчики устранили CVE-2021-21166 — вторую брешь за месяц.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru