



Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый сложный бэкдор атакует системы Linux и участвует в операциях группы правительственных киберпреступников из Китая. К такому выводу пришли исследователи из компании Intezer, пролившие свет на недавно появившуюся киберугрозу.

Эксперты назвали новый вредонос «RedXOR». Согласно опубликованному анализу, злоумышленники маскируют своё детище под демон polkit.

К слову, специалисты также нашли общие черты у RedXOR и ранее уже зафиксированных в атаках PWNLNX, XOR.DDOS, Groundhog. Последние три экземпляра принято ассоциировать с киберпреступной группировкой Winnti Umbrella (или Axiom).

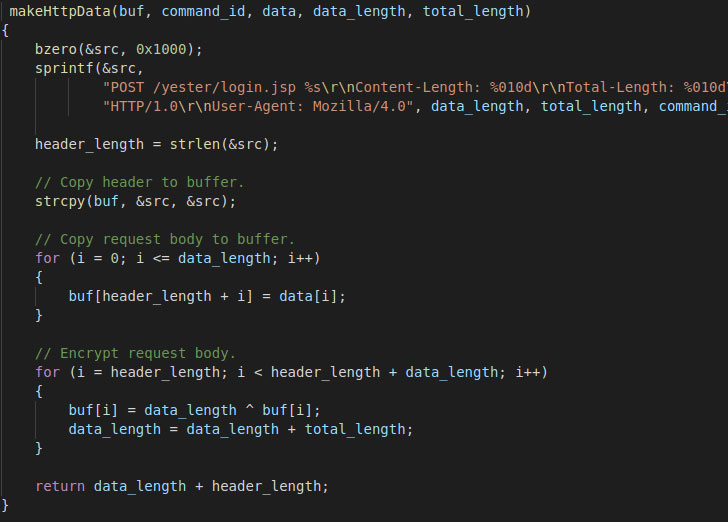
Имя «RedXOR» появилось не просто так — вредоносная программа шифрует сетевые данные с помощью алгоритма XOR. Также эксперты выяснили, что бэкдор собран с помощью устаревшего компилятора GCC. Скорее всего, его основная цель — старые версии Linux.

Как отметили в Intezer, на VirusTotal можно найти два образца вредоноса (раз и два). Один из них загрузили из Тайваня, второй — из Индонезии. Кстати, обе эти страны находятся под прицелом китайских хакеров.

Попав в систему, новый бэкдор создаёт скрытую директорию, в которой хранятся связанные с вредоносом файлы. После этого зловред уже полноправно устанавливает себя на устройство жертвы. Со своим командным центром (C2) RedXOR общается с помощью IP-адреса, порта и пароля, необходимого для аутентификации.

Бэкдор способен собирать системную информацию (MAC-адрес, имя пользователя, версия дистрибутива и ядра), производить операции с файлами, выполнять команды с системными привилегиями, запускать произвольные шелл-команды и даже удалённо обновляться.

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru