



Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый сложный бэкдор атакует системы Linux и участвует в операциях группы правительственных киберпреступников из Китая. К такому выводу пришли исследователи из компании Intezer, пролившие свет на недавно появившуюся киберугрозу.

Эксперты назвали новый вредонос «RedXOR». Согласно опубликованному анализу, злоумышленники маскируют своё детище под демон polkit.

К слову, специалисты также нашли общие черты у RedXOR и ранее уже зафиксированных в атаках PWNLNX, XOR.DDOS, Groundhog. Последние три экземпляра принято ассоциировать с киберпреступной группировкой Winnti Umbrella (или Axiom).

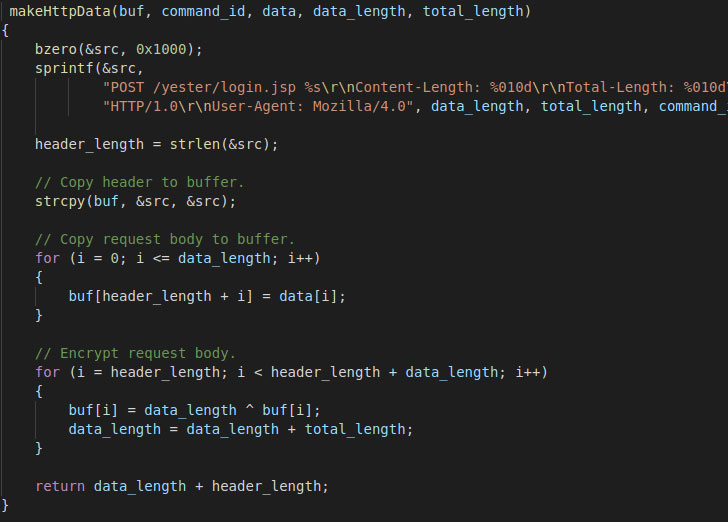
Имя «RedXOR» появилось не просто так — вредоносная программа шифрует сетевые данные с помощью алгоритма XOR. Также эксперты выяснили, что бэкдор собран с помощью устаревшего компилятора GCC. Скорее всего, его основная цель — старые версии Linux.

Как отметили в Intezer, на VirusTotal можно найти два образца вредоноса (раз и два). Один из них загрузили из Тайваня, второй — из Индонезии. Кстати, обе эти страны находятся под прицелом китайских хакеров.

Попав в систему, новый бэкдор создаёт скрытую директорию, в которой хранятся связанные с вредоносом файлы. После этого зловред уже полноправно устанавливает себя на устройство жертвы. Со своим командным центром (C2) RedXOR общается с помощью IP-адреса, порта и пароля, необходимого для аутентификации.

Бэкдор способен собирать системную информацию (MAC-адрес, имя пользователя, версия дистрибутива и ядра), производить операции с файлами, выполнять команды с системными привилегиями, запускать произвольные шелл-команды и даже удалённо обновляться.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru