



Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

На Google Play обнаружены девять приложений с кодом Clast82, загружающим троянов AlienBot и mRAT. Обойти защитные механизмы интернет-магазина злоумышленникам помогло несколько уловок, в том числе использование репозиториев на GitHub и облачного сервиса Firebase. Узнав о новой неприятной находке, Google удалила зараженные программы из доступа.

Проведенный в Check Point Software анализ показал, что Clast82, добавленный в  легитимное приложение, умеет скрывать свое вредоносное поведение во время проверки на Google Play. В этом ему помогает параметр, присланный в конфигурационном файле с C2-сервера, к которому загрузчик обращается через Firebase. Значение параметра false запрещает ему выполнять основную задачу, значение true, получаемое после публикации зараженного приложения в магазине, дает «зеленый свет» на загрузку целевого APK по указанной ссылке.

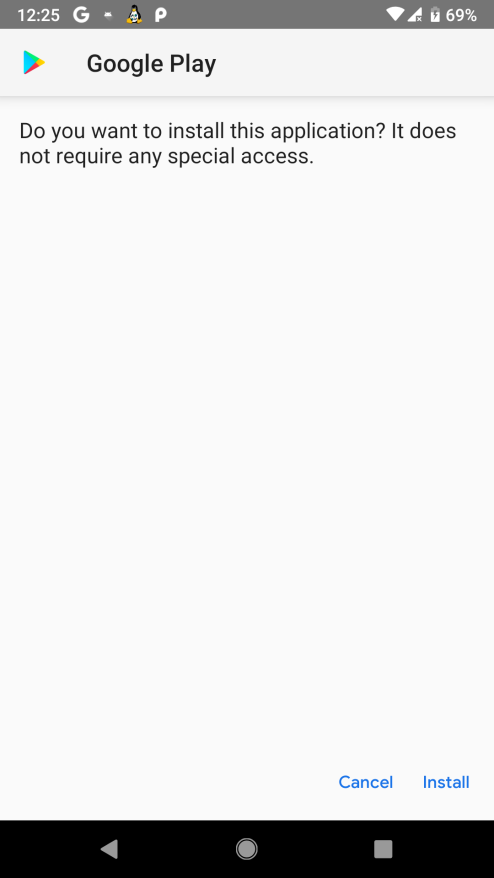
Полезная нагрузка при этом хранится на GitHub. Если опция загрузки приложений из неизвестных источников на Android отключена, Clast82 каждые пять минут отображает жертве поддельное сообщение сервисов Google Play, убеждая ее разрешить установку.


Как оказалось, конечной целью операторов Clast82 являлась загрузка и запуск шпиона mRAT либо банковского трояна AlienBot. Последний не только ворует учетные данные и 2FA-коды из клиентов финансовых организаций, но также открывает удаленный доступ к Android-устройству, который злоумышленники могут использовать, например, для запуска TeamViewer. В ходе тестирования аналитики насчитали более 100 уникальных образцов AlienBot, загружаемых с помощью Clast82.

Код этого загрузчика был выявлен в следующих легитимных opensource-приложениях:

  • Cake VPN 
  • Pacific VPN 
  • eVPN
  • BeatPlayer
  • QR/Barcode Scanner MAX 
  • Music Player 
  • tooltipnatorlibrary 
  • QRecorder

Примечательно, что под каждую модификацию злоумышленники создавали поддельный аккаунт разработчика на Google Play и соответствующий репозиторий на GitHub. Однако эта дополнительная мера защиты оказалась шита белыми нитками: все аккаунты разработчика были зарегистрированы под одним и тем же адресом Gmail.

Специалисты Check Point передали в Google результаты исследования 28 января. Девятого февраля они получили ответ, подтверждающий удаление всех заряженных Clast82 приложений из интернет-магазина. 

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru