



По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

Разработчики бесплатного дистрибутива Linux Mint решили пойти по стопам Windows и ужесточить контроль над обновлениями версий операционной системы. А всё из-за того, что пользователи крайне беспечно относятся к апдейтам.

При изучении привычек пользователей Linux Mint команда разработчиков дистрибутива пришла к выводу, что первые не склонны регулярно обновлять версию ОС. И речь идёт не просто о периодическом пропуске выходящих патчей, а об использовании неподдерживаемых версий ОС больше года.

Например, в блоге есть информация о том, что многие устройства по сей день работают на Linux Mint 17.x, а эту версию разработчики не поддерживают с апреля 2019 года.

Такое положение дел подтверждает, что пользователи Linux не всегда ответственны, когда речь заходит о регулярном патчинге. Возможно, это отчасти связано с тем, что они верят в свою неуязвимость перед вредоносными программами и стандартными кибератаками.

Тем не менее разработчики Linux Mint признали и свою ошибку — пользователям не напоминают об установке обновлений и не подталкивают к апдейту системы. Но теперь всё изменится, согласно новому посту в блоге Linux Mint.

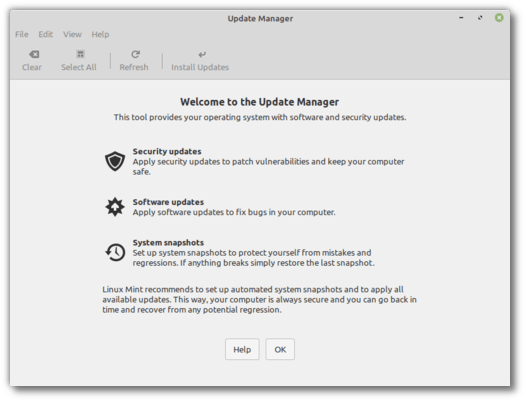
Менеджер обновлений отныне будет уведомлять пользователей о наличии патчей, которые желательно установить. Более того, в некоторых случаях, согласно посту, апдейты будут инсталлироваться в принудительном порядке.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru