



Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Сложная платформа Gootloader доставляет вредоносы через SEO в Google

Киберпреступники, стоящие за распространением вредоносной программы Gootkit, ориентированной на финансовый сектор, значительно усовершенствовали платформу для доставки вредоносов жертвам. Теперь получившая имя Gootloader система распространяет и программы-вымогатели.

Платформу проанализировали исследователи компании Sophos, они же присвоили ей имя. Задача Gootloader в умелых руках злоумышленников — доставлять вредоносные файлы жертвам киберопераций.

Преступники используют платформу в целевых атаках на предприятия в США, Германии и Южной Корее. Известно, что в предыдущих кампаниях пострадали также пользователи из Франции.

Схема Gootloader начинается со сложных методов социальной инженерии, в которой участвуют взломанные веб-сайты, вредоносные загрузчики и способы манипуляции SEO (Search Engine Optimization, поисковая оптимизация).

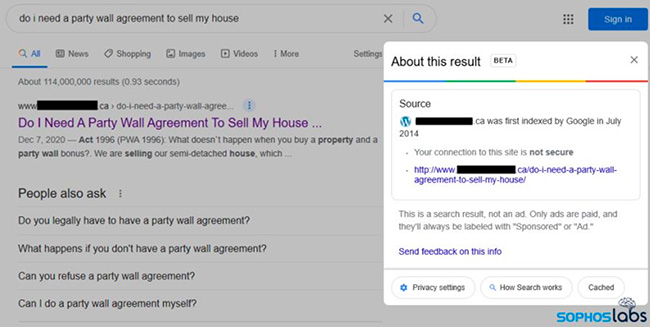
Операторы платформы подстроили всё таким образом, что при вводе поискового запроса в Google (и других системах) скомпрометированные ресурсы оказываются среди самых топовых результатов.


Дополнительно атакующие пытались учесть геолокацию посетителей вредоносных сайтов. Так, если на ресурс попадал человек из страны, которая не интересовала преступников, код сайта «на ходу» переписывался на безвредный. Если же заманить на площадку удавалось человека из «нужной страны», ему подсовывали фейковую страницу.

На этой странице присутствовала ссылка, якобы опубликованная администратором и ведущая на загрузку JavaScript-файла. Далее в ход вступали самые разные техники: многослойная обфускация, бесфайловая вредоносная программа и т. п.

«Судя по всему, разработчики Gootkit сместили фокус с доставки своего вредоноса на создание сложной платформы для доставки других зловредов. Теперь их система распространяет даже программы-вымогатели, среди которых можно отметить REvil», — утверждает эксперт Sophos Габор Заппанос.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru