



Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

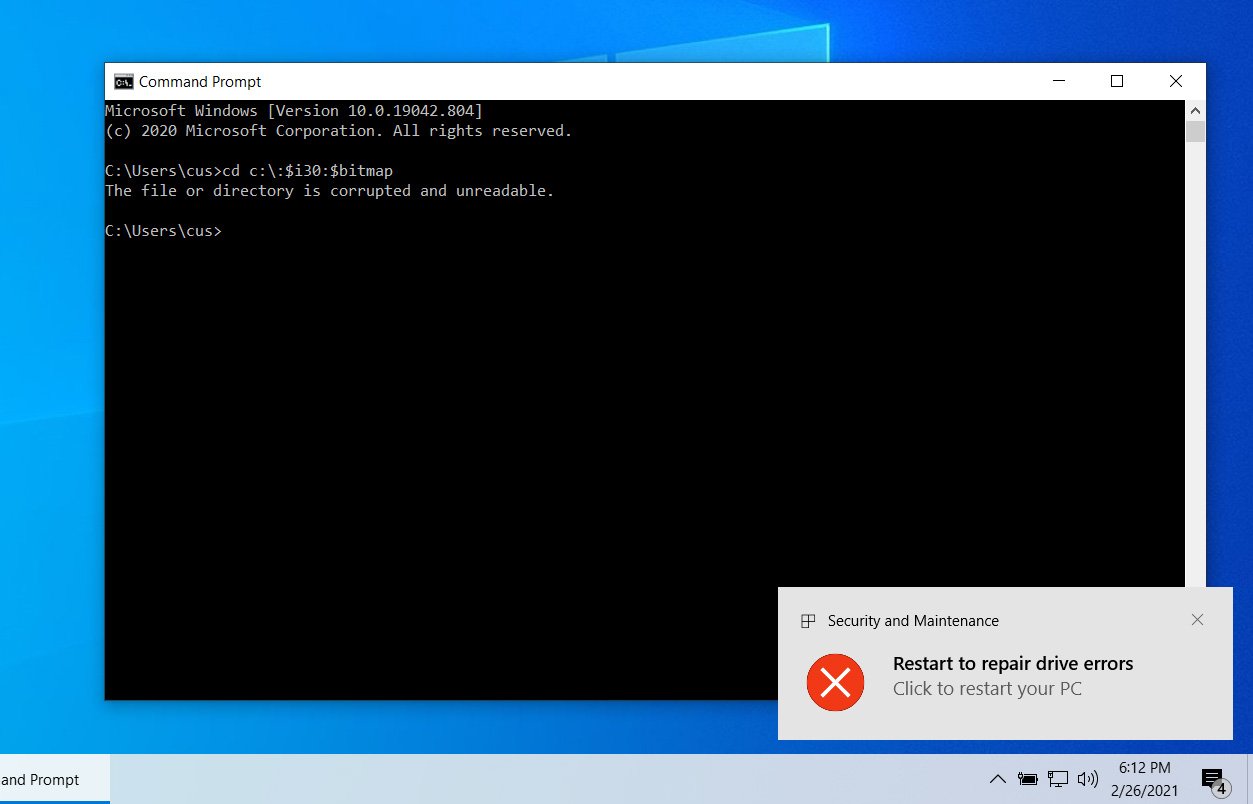
Разработчики Microsoft устранили баг Windows 10, допускающий повреждение файловой системы NTFS. Эту брешь можно было использовать с помощью специально созданного файла или простой однострочной команды.

В январе пользователей Windows 10 предупредили об опасной ошибке, позволяющей злоумышленнику даже с низкими привилегиями вызвать сбой в работе NTFS-диска. Чтобы задействовать баг, достаточно было заставить пользователя перейти по специальному пути.

Как только Windows «подсовывали» вредоносный путь, ОС оповещала о повреждении накопителя и перезагружала компьютер. Также пользователю рекомендовалось запустить утилиту chkdsk для проверки диска.


Microsoft, комментируя проблему, изначально заявила, что баг не портит загрузочный диск пользователя, а chkdsk решает все проблемы. Однако отдельные тесты показали, что в некоторых случаях загрузить Windows после ошибки уже не получается.

Именно поэтому пользователи и специалисты рассчитывали, что разработчики устранят баг с выходом февральского набора патчей, однако этого не произошло. Тогда Mozilla реализовала в браузере Firefox проверку вводимого пути, чтобы заблокировать ошибку, вызывающую повреждение NTFS.

В то же время подключились эксперты компании OSR, выпустившие неофициальный патч в виде драйвера с открытым исходным кодом. Как вы понимаете, задача этого драйвера заключалась в блокировке бага.

Теперь стало известно, что в тестовой сборке Windows 10 Insider 21322 появился фикс уже от Microsoft, который не даёт пользователям получить доступ к вредоносному пути. Остаётся только ждать, пока Microsoft «выкатит» грамотный патч для обычных пользователей.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru