



Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила в Android функцию проверки паролей по базам утечек

Google добавила проверку паролей пользователей по базам утечек в мобильную операционную систему Android. Напомним, что получившая имя Password Checkup функция уведомляет владельца учётных записей, если его данные попали в руки третьих лиц.

Таким образом, Android стала на данный момент последней разработкой Google, в которую внедрили Password Checkup. До этого интернет-гигант добавил проверку паролей в браузер Chrome.

Что предлагает Password Checkup? Функция мониторит все пароли, вводимые пользователем в приложениях и браузерах, и сверяет их с огромным списком скомпрометированных данных. В распоряжении Password Checkup есть миллиарды записей, просочившихся в Сеть за последние несколько лет.

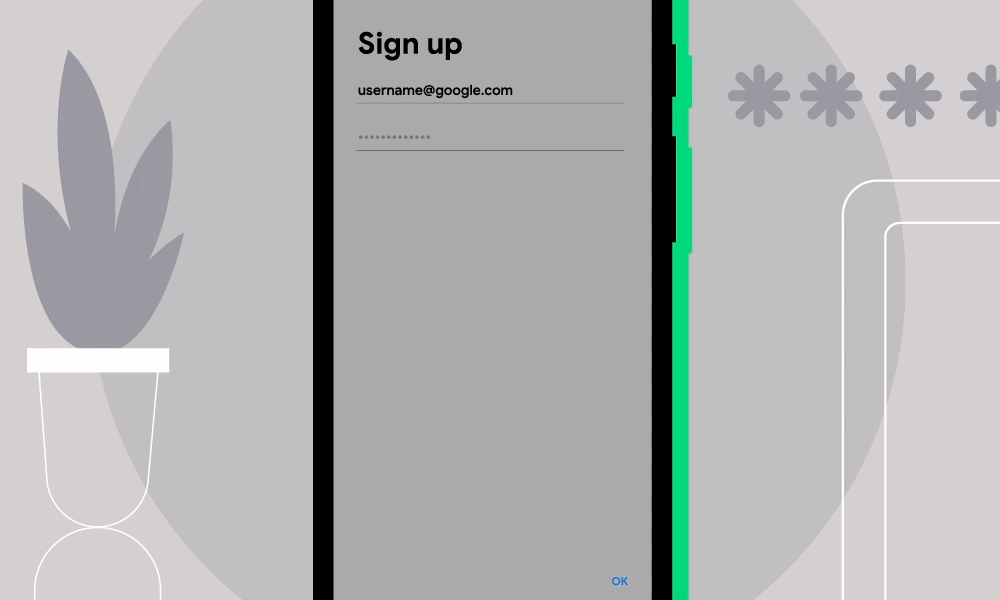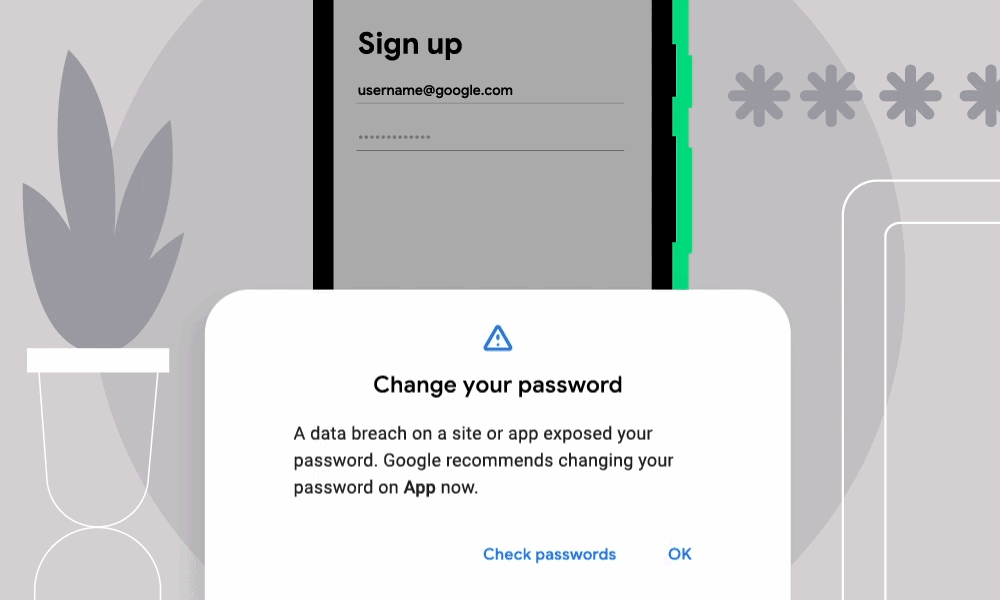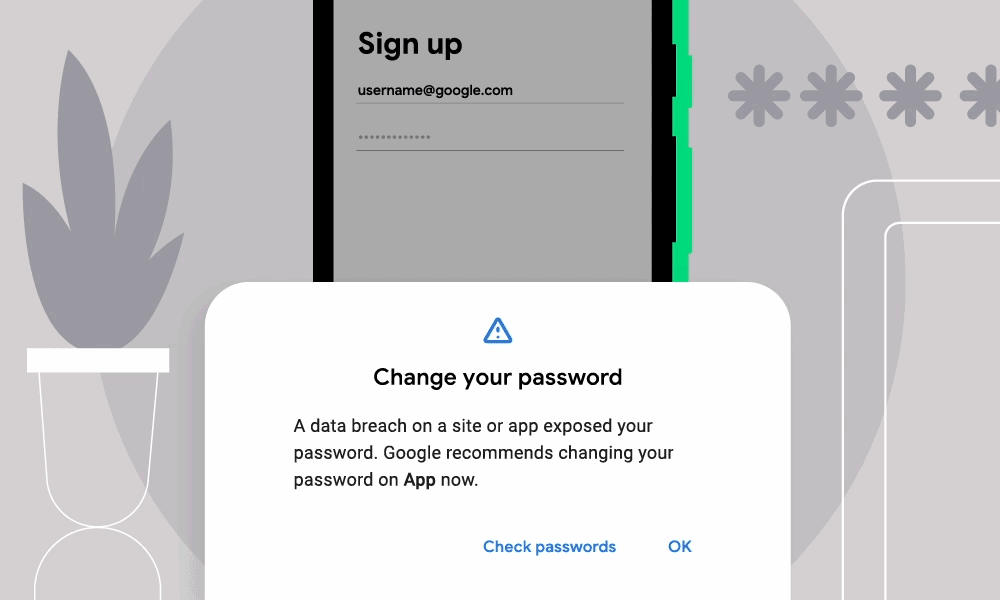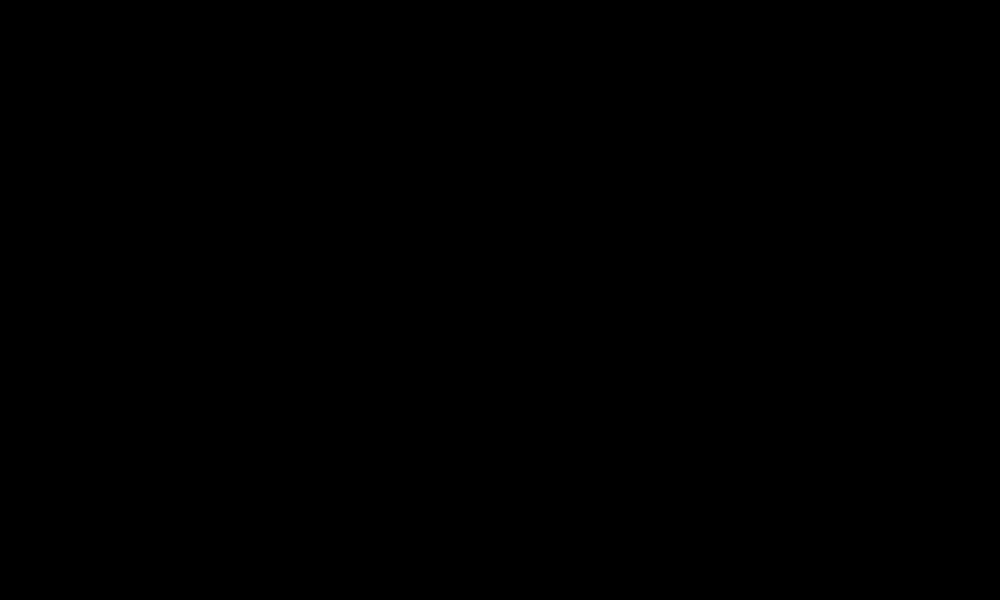
Если функция обнаруживает пароль пользователя в одной из таких утечек, выводится специальное уведомление, содержащее также ссылку на страницу управления паролями, где можно проверить все сохранённые учётные данные. К слову, уведомления выглядят следующим образом:


Google представила Password Checkup в начале 2019 года, сначала функция поставлялась в виде расширения для браузера Chrome. В октябре 2020 года Password Checkup перекочевала во встроенный менеджер паролей от Google.

В блоге Google анонсировал появление Password Checkup на Android-устройствах. Большинство пользователей могут активировать функцию следующим образом:

  1. Зайти в настройки устройства.
  2. Зайти в раздел «Система => Языки и ввод => Расширенные возможности».
  3. Включить функцию автозаполнения.

Подробнее об имплементации функции можно почитать здесь.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru