



Эксперты научились вычислять, что печатает человек во время видеозвонка

Эксперты научились вычислять, что печатает человек во время видеозвонка

Эксперты научились вычислять, что печатает человек во время видеозвонка

Специалисты Техасского и Оклахомского университетов разработали новый вектор атаки, базирующийся на вычислении клавиш, которые нажимает собеседник во время видеозвонка. По словам исследователей, метод сработает и в случае с трансляциями на YouTube или Twitch, требуется лишь одно условие — веб-камера должна захватывать верхнюю часть тела стримера.

Таким образом, эксперты берут за основу движения тела собеседника на другом конце видеозвонка. Соотнося их с видеопотоком, исследователи, по их словам, могут вычислять нажимаемые клавиши.

«Поскольку аппаратное обеспечение для захвата видео встроено практически во все современные девайсы (смартфоны, ноутбуки, планшеты), опасность утечки информации через визуальные каналы стала более реальна. Цель злоумышленников в этом случае — взять за основу язык тела, соотнести его с видеопотоком и вычислить, что жертва набирает на клавиатуре», — пишут специалисты в отчёте (PDF).

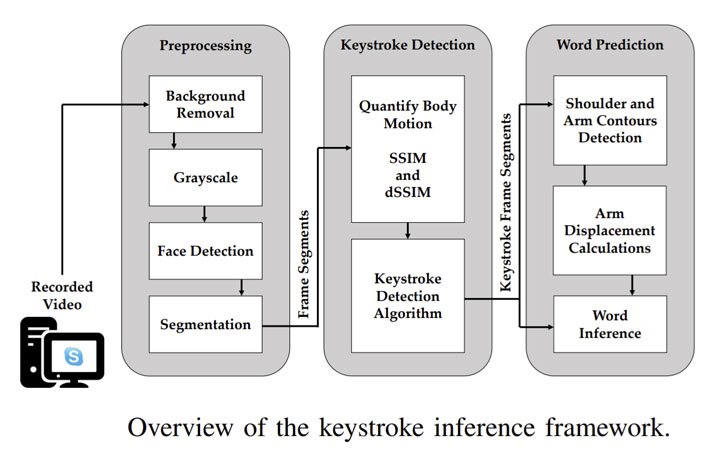
Чтобы максимально автоматизировать процесс и добиться более точных результатов, соответствующие кадры можно «скормить» специальному фреймворку, который действует по следующему алгоритму:

  1. Предварительная обработка, в процессе которой удаляется фон и видео конвертируется в оттенки серого. Далее акцент идёт на руки и лицо жертвы и подключается модель FaceBoxes.
  2. Детектирование нажатий клавиш. Здесь алгоритм использует индекс структурного сходства (SSIM, structure similarity), чтобы определить движения тела между последовательными кадрами, когда человек набирал определённый текст.
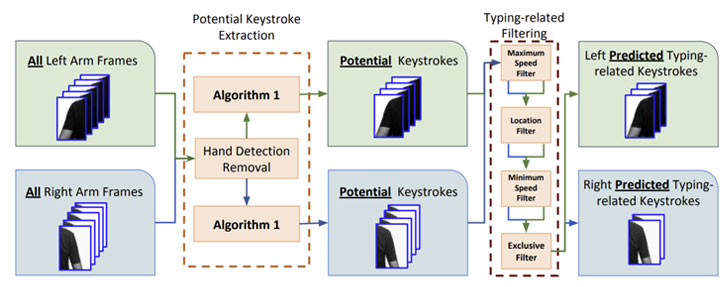
  3. Предугадывание слов. На этом этапе выделяются специальные кадры, когда собеседник набирал текст, а затем они используются для вычисления конкретного текста с помощью специального алгоритма.


Исследователи заявили, что тестировали этот фреймворк на 20 собеседниках (9 женщинах, 11 мужчинах), при этом использовался даже разных софт для видеозвонков: Zoom, Hangouts и Skype. Сначала эксперты задействовали управляемое окружение, а затем — уже произвольное. В последнем случае удалось точно определить 91,1% вводимых имён пользователей и 95,5% адресов электронной почты.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru