



Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Члены банды киберпреступников, распространяющих программу-вымогатель Egregor, задержаны на территории Украины. В поимке злоумышленников принимали участие французские и украинские правоохранительные органы.

Об успешном исходе операции сообщило французское издание France Inter. Полиция на данном этапе не раскрывает имена арестованных киберпреступников, однако известно, что некоторые из них предоставляли поддержку группировке Egregor по части финансов и взлома.

Операторы Egregor начали свою деятельность в сентябре 2020 года, сама вредоносная программа распространялась по модели «вымогатель как услуга» (Ransomware-as-a-Service, RaaS). Злоумышленники предоставляли доступ к своей разработке, а взамен ждали от других преступников проникновения в корпоративные сети и запуска шифровальщика.

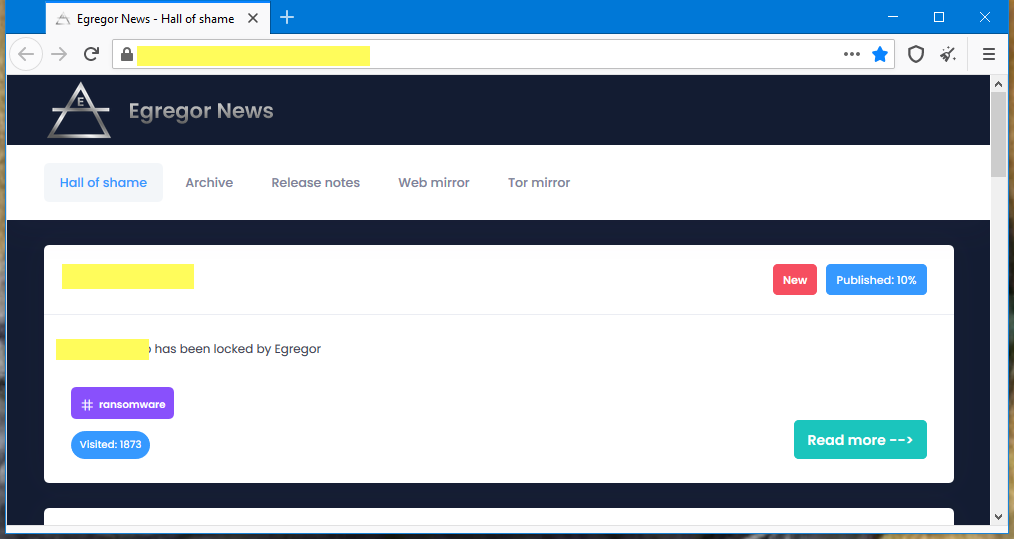
На специальном сайте авторы Egregor публиковали список жертв, отказывающихся платить выкуп. Если в течение определённого времени компания не выплачивала необходимую сумму, киберпреступники публиковали на этом же веб-ресурсе внутренние документы, украденные в ходе атаки.


Если же с жертвой удавалось договориться, создатели Egregor забирали себе небольшую часть выкупа, а остальное всё шло преступникам, принимавшим непосредственное участие во взломе сети.

К слову, операторам Egregor удалось в своё время взломать крупные корпорации, среди которых был даже разработчик популярных игр — Ubisoft. Также, по сведениям французского издания, атакующие проникли и в сеть Gefco.

После задержания киберпреступников их сайт, на котором публиковалась украденная информация, ушёл в офлайн.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru