



Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Члены банды киберпреступников, распространяющих программу-вымогатель Egregor, задержаны на территории Украины. В поимке злоумышленников принимали участие французские и украинские правоохранительные органы.

Об успешном исходе операции сообщило французское издание France Inter. Полиция на данном этапе не раскрывает имена арестованных киберпреступников, однако известно, что некоторые из них предоставляли поддержку группировке Egregor по части финансов и взлома.

Операторы Egregor начали свою деятельность в сентябре 2020 года, сама вредоносная программа распространялась по модели «вымогатель как услуга» (Ransomware-as-a-Service, RaaS). Злоумышленники предоставляли доступ к своей разработке, а взамен ждали от других преступников проникновения в корпоративные сети и запуска шифровальщика.

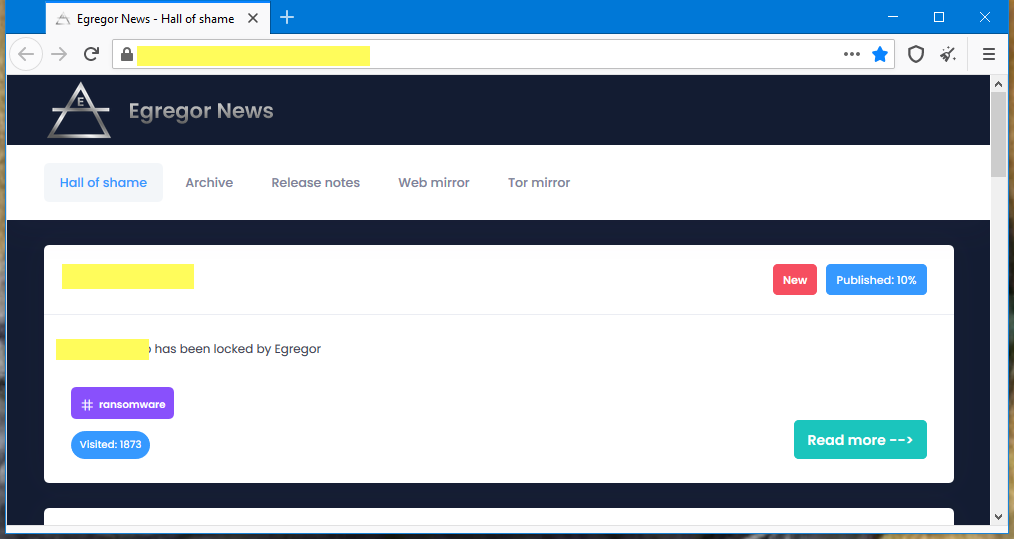
На специальном сайте авторы Egregor публиковали список жертв, отказывающихся платить выкуп. Если в течение определённого времени компания не выплачивала необходимую сумму, киберпреступники публиковали на этом же веб-ресурсе внутренние документы, украденные в ходе атаки.


Если же с жертвой удавалось договориться, создатели Egregor забирали себе небольшую часть выкупа, а остальное всё шло преступникам, принимавшим непосредственное участие во взломе сети.

К слову, операторам Egregor удалось в своё время взломать крупные корпорации, среди которых был даже разработчик популярных игр — Ubisoft. Также, по сведениям французского издания, атакующие проникли и в сеть Gefco.

После задержания киберпреступников их сайт, на котором публиковалась украденная информация, ушёл в офлайн.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru