



Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

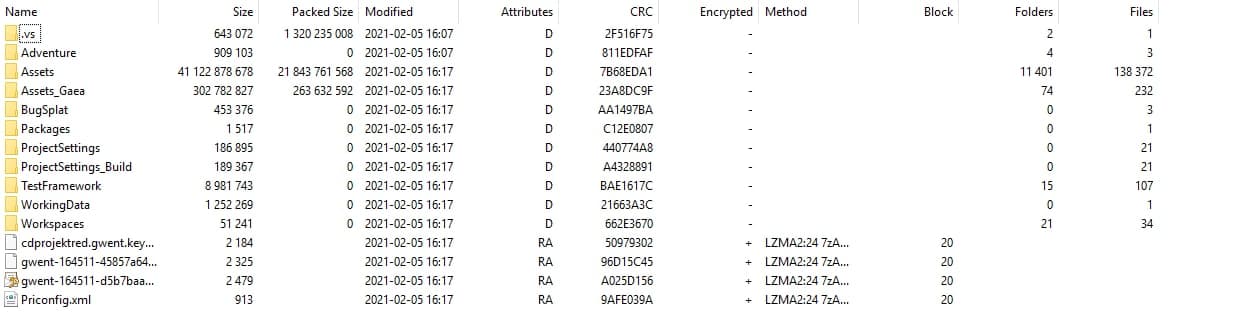
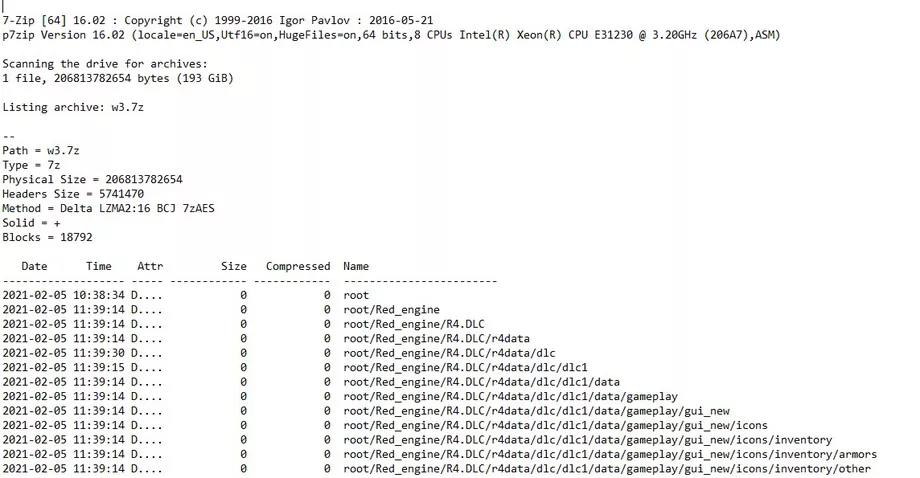
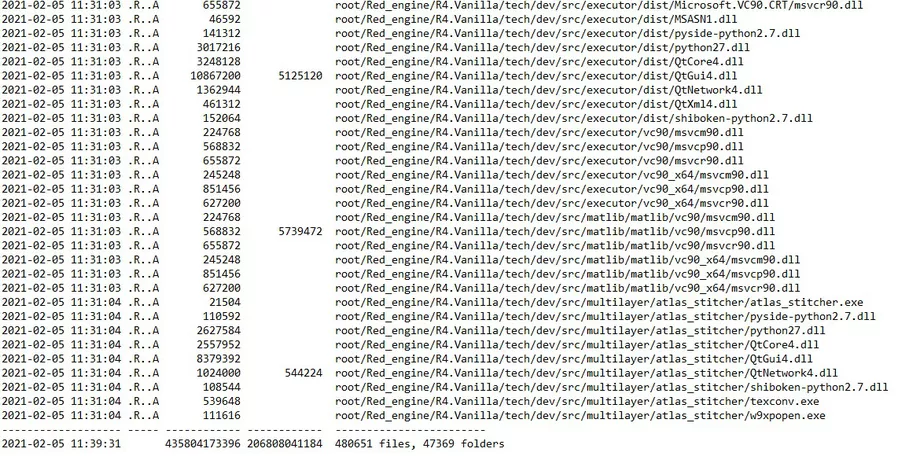
Группа киберпреступников, совсем недавно атаковавшая разработчика видеоигр CD Projekt Red, выставила на аукцион украденный исходный код. Во всяком случае, именно так заявили сами злоумышленники, отметив, что цена будет достигать миллионов долларов.

О взломе своих систем и краже данных CD Projekt Red сообщила на этой неделе. Согласно записке, оставленной вымогателями, в их руки попал исходных код популярных игр Cyberpunk 2077 и «Ведьмак 3». Сначала трудно было понять, блефуют ли злоумышленники, однако их утверждения выглядят всё более правдоподобными.

Само собой, представители CD Projekt Red, прекрасно отдающие себе отчёт в том, как нужно вести себя с вымогателями, наотрез отказались выполнять требования последних. Операторы шифровальщика оказались готовы к такому, поэтому начали сливать в Сеть все украденные данные.

Таким образом, исходный код, предположительно, видеоигр Cyberpunk 2077 и «Ведьмак 3» начал всплывать на форумах киберпреступной тематики. Об этом сообщил, например, Twitter-аккаунт «vx-underground».


Пользователь под ником «vx-underground» также отметил, что злоумышленники организовали на форуме «Exploit» аукцион, на котором выставлен исходный код, принадлежащий игровым проектам CD Projekt Red.

Компания KELA, пристально изучающая площадки дарквеба, считает, что есть все основания верить в легитимность вышеозначенных аукционов. Виктория Кивилевич, специалист KELA, смогла загрузить часть выставленного на аукцион кода, поле чего поделилась им с изданием The Verge.


Начальная цена, по словам Кивилевич, — 1 миллион долларов, однако всё можно купить разом за $7 млн.

Напомним, что исследователи на днях выяснили, что за атакой на CD Projekt Red стоит киберпреступная группировка HelloKitty.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru