



Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

Исходный код Cyberpunk 2077 и Ведьмак 3 выставлен на аукцион за миллионы

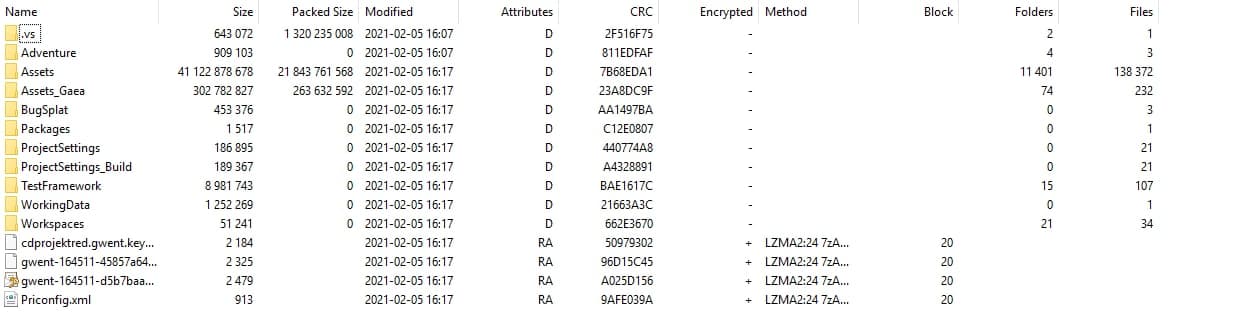
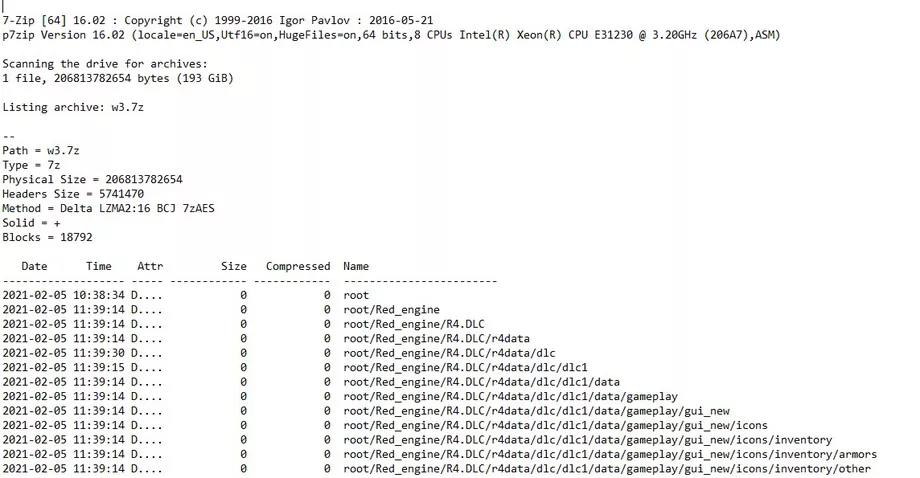
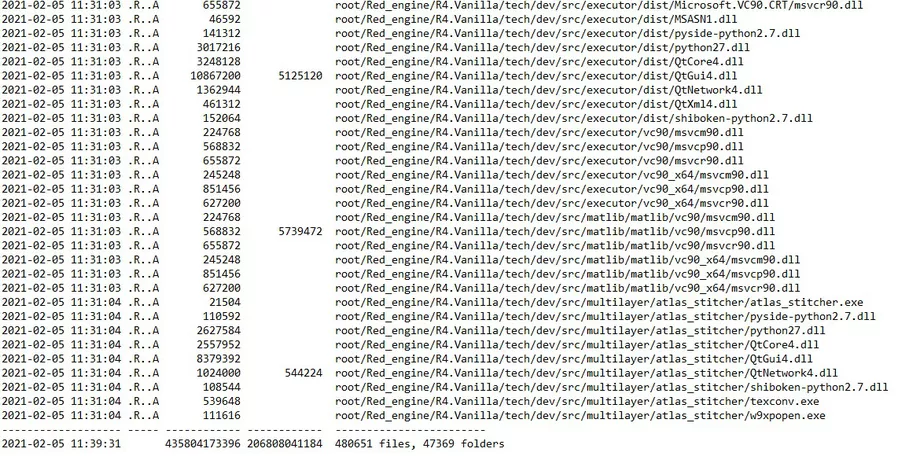
Группа киберпреступников, совсем недавно атаковавшая разработчика видеоигр CD Projekt Red, выставила на аукцион украденный исходный код. Во всяком случае, именно так заявили сами злоумышленники, отметив, что цена будет достигать миллионов долларов.

О взломе своих систем и краже данных CD Projekt Red сообщила на этой неделе. Согласно записке, оставленной вымогателями, в их руки попал исходных код популярных игр Cyberpunk 2077 и «Ведьмак 3». Сначала трудно было понять, блефуют ли злоумышленники, однако их утверждения выглядят всё более правдоподобными.

Само собой, представители CD Projekt Red, прекрасно отдающие себе отчёт в том, как нужно вести себя с вымогателями, наотрез отказались выполнять требования последних. Операторы шифровальщика оказались готовы к такому, поэтому начали сливать в Сеть все украденные данные.

Таким образом, исходный код, предположительно, видеоигр Cyberpunk 2077 и «Ведьмак 3» начал всплывать на форумах киберпреступной тематики. Об этом сообщил, например, Twitter-аккаунт «vx-underground».


Пользователь под ником «vx-underground» также отметил, что злоумышленники организовали на форуме «Exploit» аукцион, на котором выставлен исходный код, принадлежащий игровым проектам CD Projekt Red.

Компания KELA, пристально изучающая площадки дарквеба, считает, что есть все основания верить в легитимность вышеозначенных аукционов. Виктория Кивилевич, специалист KELA, смогла загрузить часть выставленного на аукцион кода, поле чего поделилась им с изданием The Verge.


Начальная цена, по словам Кивилевич, — 1 миллион долларов, однако всё можно купить разом за $7 млн.

Напомним, что исследователи на днях выяснили, что за атакой на CD Projekt Red стоит киберпреступная группировка HelloKitty.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru