



За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

Как выяснили специалисты в области кибербезопасности, за недавней атакой на компанию CD Projekt Red стоит киберпреступная группировка HelloKitty, оперирующая одноимённой программой-вымогателем.

Буквально вчера стало известно, что разработчик популярных видеоигр Cyberpunk 2077 и «Ведьмак» стал жертвой кибератаки, в ходе которой злоумышленникам удалось зашифровать системы компании и, по их словам, выкрасть исходный код игр.

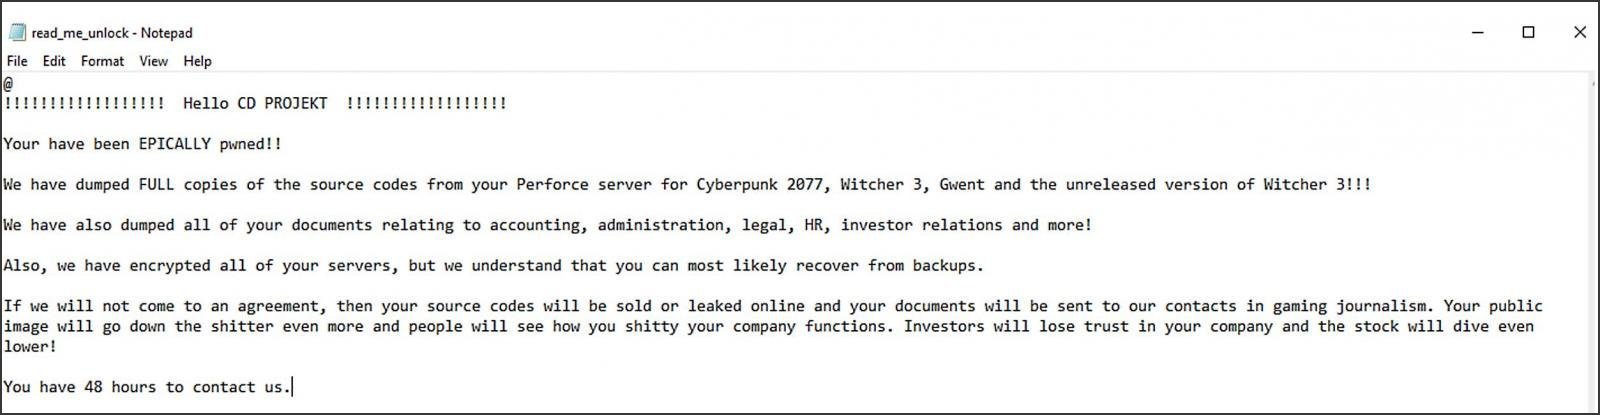
Представители CD Projekt Red опубликовали официальное заявление, приложив к нему скриншот записки с требованием выкупа. В ней преступники уточняли, что в их руки попали юридические документы, а также код игровых проектов Cyberpunk 2077, «Ведьмак 3» и Gwent.

Если компания не заплатит выкуп, операторы шифровальщика грозятся продать или опубликовать в Сети все скомпрометированные данные. Злоумышленники дали CD Projekt Red 48 часа на раздумье.

Фабиан Уосар, специалист компании Emisoft, считает, что за кибератакой на разработчика игр стоит группировка, известная под именем HelloKitty:

«Количество людей, убеждённых в том, что данная атака — дело рук недовольных геймеров, просто поражает. Судя по оставленной записке с требованиями, за шифровальщиком стоит группировка вымогателей, которую мы называем "HelloKitty". У неё нет ничего общего с любителями игр, это обычные операторы вредоносной программы».

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru