



Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы программы-вымогателя Fonix свернули свои операции и теперь предлагают всем жертвам воспользоваться мастер-ключом, позволяющим расшифровать все пострадавшие файлы. Пользователи смогут получить ключ абсолютно бесплатно.

Вредоносная программа Fonix также известна под именами Xinof и FonixCrypter, создатели выпустили её в «дикую природу» в июне 2020 года. У шифровальщика не получилось достичь масштабов таких вредоносов, как REvil, Netwalker или STOP, однако по состоянию на ноябрь 2020 года операторы добились небольшого скачка заражений.

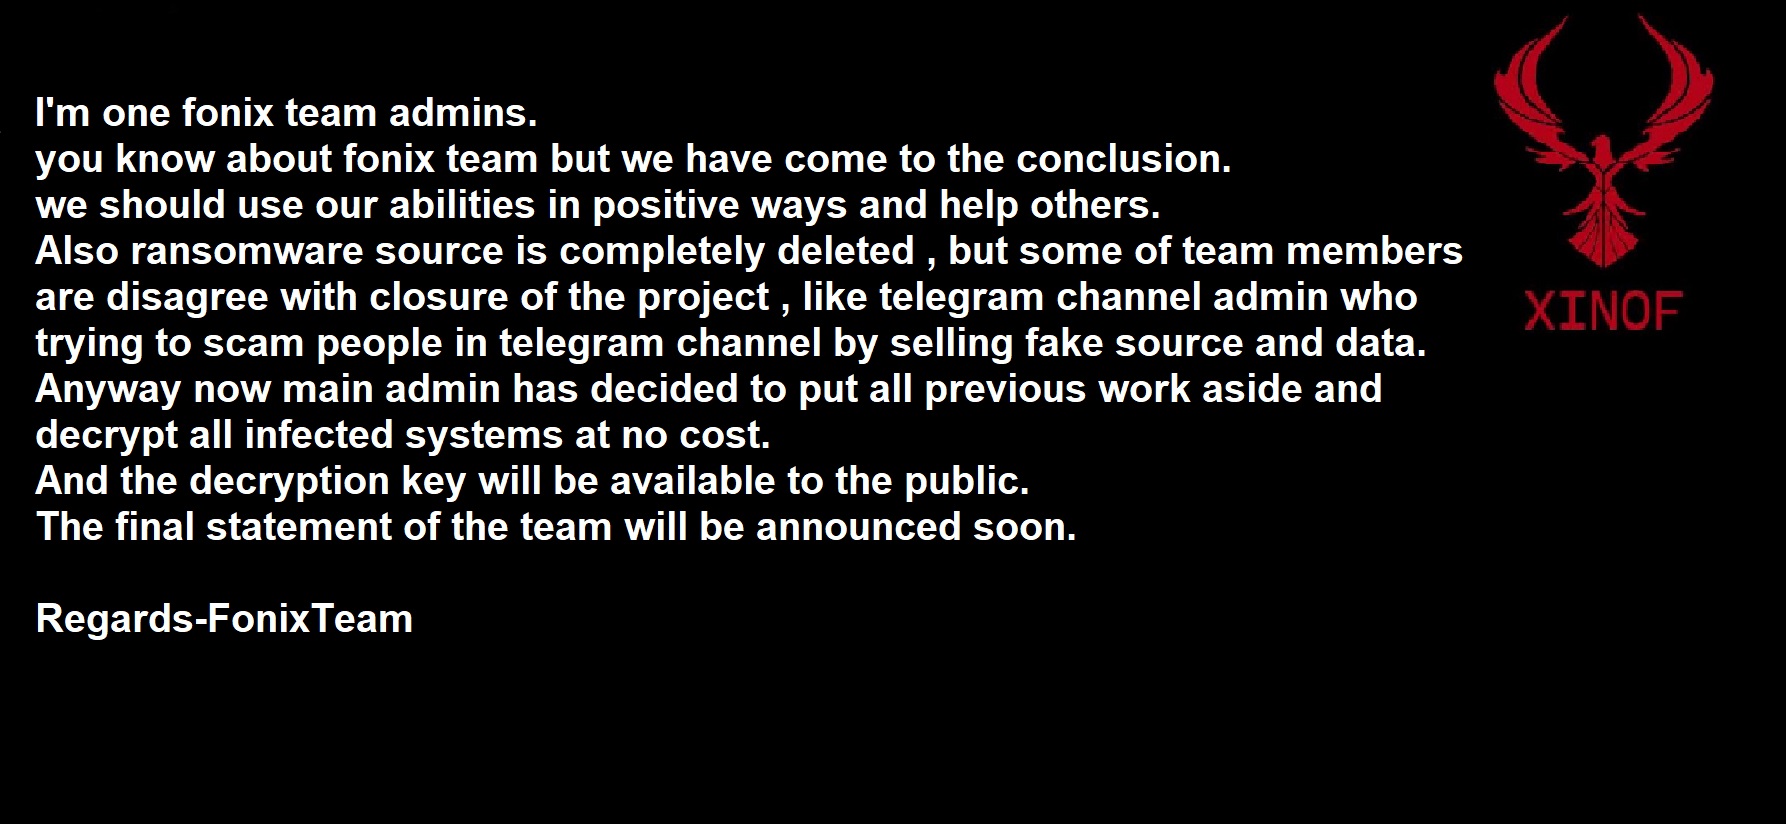
В конце прошлой недели пользователь Twitter, утверждающий, что он является оператором Fonix, заявил: кампании по распространению программы-вымогателя прекращены.


Предполагаемый администратор Fonix также отметил, что многие «участники» киберпреступной операции были недовольны решением прикрыть распространение вредоносной программы. Вполне вероятно, что они найдут другой шифровальщик, с помощью которого можно зарабатывать деньги.

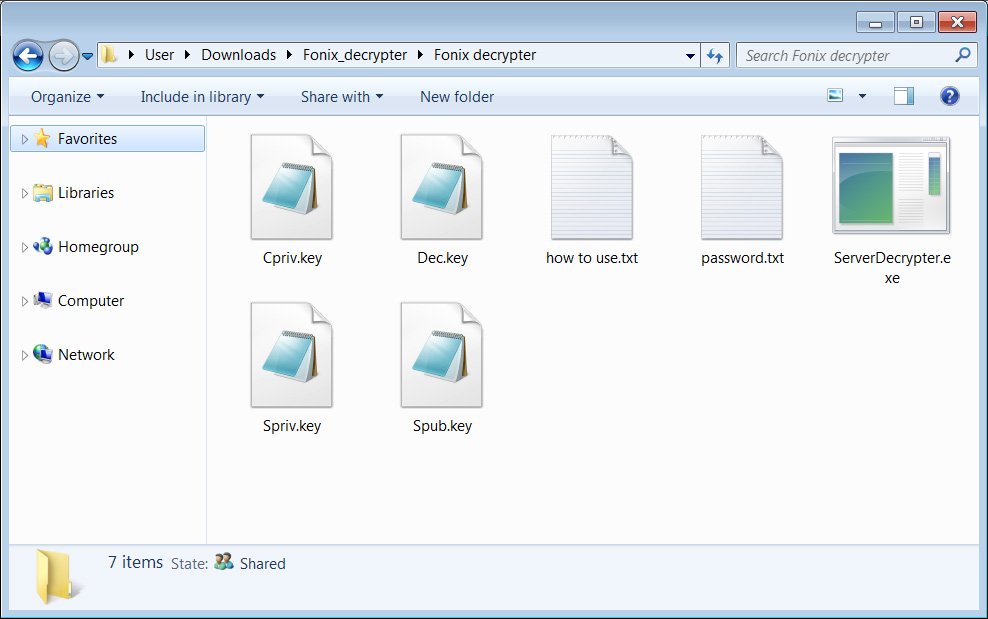
В другом твите назвавшийся оператором Fonix пользователь прикрепил ссылку на архив Fonix_decrypter.rar, содержащий как дешифратор, так и мастер-ключ.


Стоит учитывать, что это не совсем обычный дешифратор, которым может воспользоваться любой неподготовленный пользователь. Это больше похоже на инструмент администратора. Злоумышленники, скорее всего, использовали его в своих целях.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru