



Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы шифровальщика Fonix свернули операции и выложили мастер-ключ

Операторы программы-вымогателя Fonix свернули свои операции и теперь предлагают всем жертвам воспользоваться мастер-ключом, позволяющим расшифровать все пострадавшие файлы. Пользователи смогут получить ключ абсолютно бесплатно.

Вредоносная программа Fonix также известна под именами Xinof и FonixCrypter, создатели выпустили её в «дикую природу» в июне 2020 года. У шифровальщика не получилось достичь масштабов таких вредоносов, как REvil, Netwalker или STOP, однако по состоянию на ноябрь 2020 года операторы добились небольшого скачка заражений.

В конце прошлой недели пользователь Twitter, утверждающий, что он является оператором Fonix, заявил: кампании по распространению программы-вымогателя прекращены.


Предполагаемый администратор Fonix также отметил, что многие «участники» киберпреступной операции были недовольны решением прикрыть распространение вредоносной программы. Вполне вероятно, что они найдут другой шифровальщик, с помощью которого можно зарабатывать деньги.

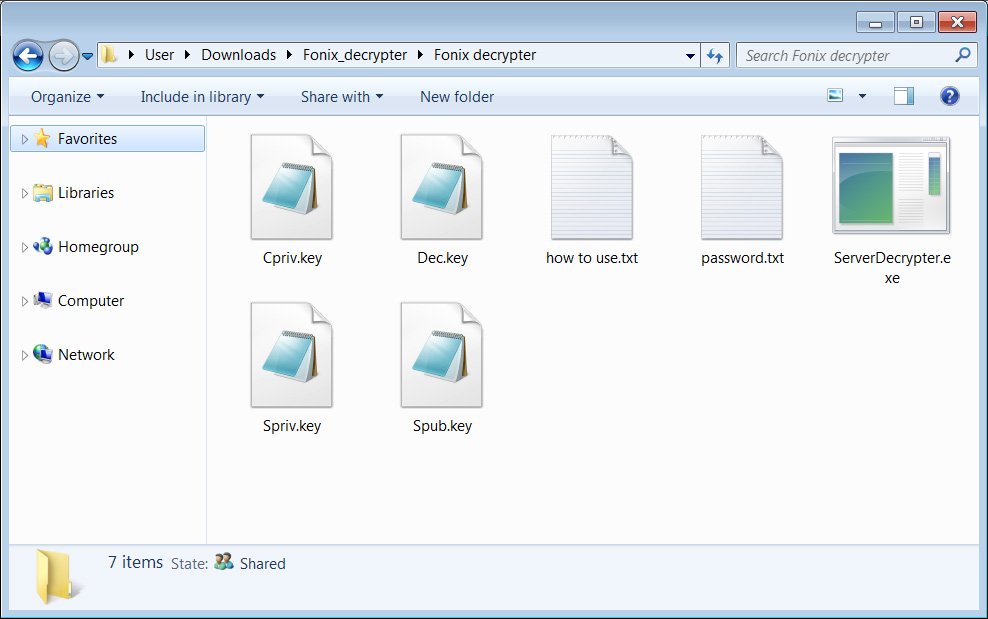
В другом твите назвавшийся оператором Fonix пользователь прикрепил ссылку на архив Fonix_decrypter.rar, содержащий как дешифратор, так и мастер-ключ.


Стоит учитывать, что это не совсем обычный дешифратор, которым может воспользоваться любой неподготовленный пользователь. Это больше похоже на инструмент администратора. Злоумышленники, скорее всего, использовали его в своих целях.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru