



Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Проект Trend Micro Zero Day Initiative (ZDI) на этой неделе огласил список целей, размер вознаграждений и правила конкурса Pwn2Own, который в этом году состоится в Ванкувере. Уточним, что соревнование для хакеров пройдёт с 6 по 8 апреля.

В этот раз из-за пандемии коронавирусной инфекции COVID-19 Pwn2Own будет проходить в смешанном формате. Исследователи смогут удалённо присылать свои эксплойты, а сотрудники ZDI в Торонто и Остине будут их запускать. Всё это действо будет транслироваться в прямом эфире на YouTube и Twitch.

Призовой фонд Pwn2Own 2021 превысил $1,5 миллиона наличными, также участники могут выиграть другие призы, включая Tesla Model 3. Стоит учитывать, что электромобиль могут получить только те исследователи, которые найдут уязвимости в соответствующей отрасли (автомобильной промышленности).

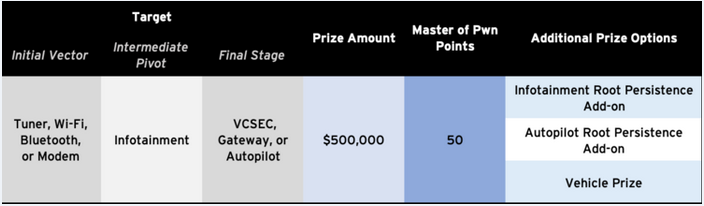
Например, можно попробовать взломать ту же машину Tesla, что принесёт в случае успеха $600 000. Всего будут три уровня сложности в этой категории, Tesla Model 3 можно выиграть в каждом из них.


Помимо этого, ZDI приготовил исследователям новую категорию: за демонстрацию полностью рабочих эксплойтов для уязвимостей в Zoom или Microsoft Teams хакеры могут заработать до $200 000.

«В этом случае специалисты должны продемонстрировать компрометацию целевого приложения с помощью аудиовызова, видеоконференции или текстового сообщения», — отметили организаторы конкурса.

Полный список всех правил, категорий и призов можно найти на официальном сайте Zero Day Initiative.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru