



В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

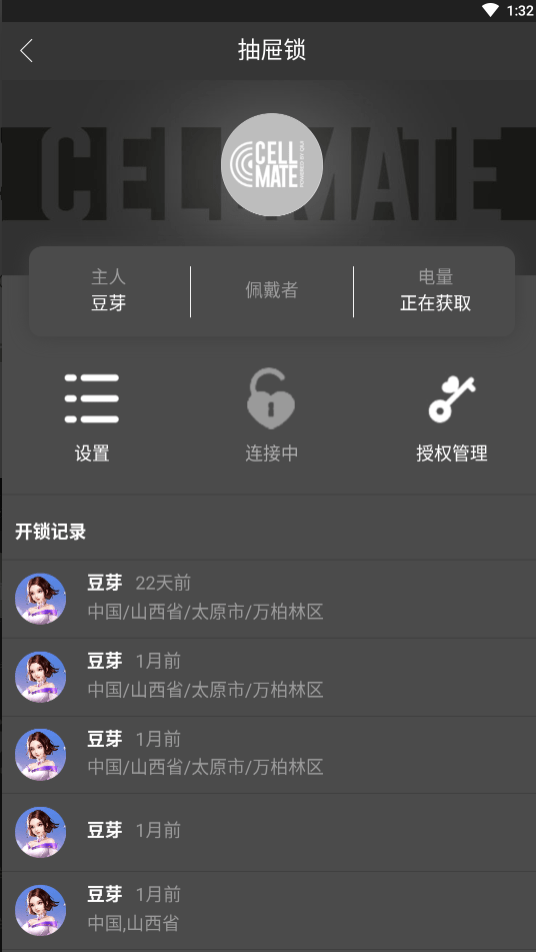
Исходный код программы-вымогателя ChastityLock, которую злоумышленники использовали в атаках на мужские пояса верности Qiui Cellmate, теперь доступен в Сети. Любой желающий может ознакомиться с «внутренностями» вредоноса в соответствующем репозитории GitHub.

В октябре 2020 года эксперты заметили семейство вымогателей ChastityLock в атаках на мужские пояса верности Qiui Cellmate. Специалисты компании Pen Test Partners опубликовали отчёт, описывающий обнаруженные в этих девайсах уязвимости.

Киберпреступники действовали находчиво: угрожали заблокировать пояса верности на неопределённое время, если жертвы не заплатят выкуп. Операторы ChastityLock требовали 0,02 BTC (приблизительно $678 или 50 464 рублей).


Исследователи в области кибербезопасности из компании AX Sharma обнаружили репозиторий GitHub, в котором содержится исходный код программы-вымогателя. Теперь другие эксперты также смогут изучить вредонос, способный контролировать IoT-устройства от Cellmate.

Первым о размещении кода сообщил пользователь Twitter пол ником @vx-underground. Помимо прочего, код содержит функции отправки команд устройствам через API QIUI.

По словам специалистов Ax Sharma, при проверке функций конечные девайсы возвращали ошибку «The specified key does not exist». Можно ли назвать опубликованный исходный код рабочим — пока не до конца понятно.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru