



Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Исследователи в области кибербезопасности предупреждают об опасности использования Android Messages, поскольку приложение, по их словам, может сливать конфиденциальную информацию о владельцах мобильных устройств.

В частности, специалисты отмечают возможность непреднамеренного раскрытия данных о местоположении пользователя и посещаемых им мест. Всё дело в геотегах, которые камера смартфона проставляет в каждом снимке.

Конечно, это весьма полезная функция, ведь мы можем сортировать снятые фотографии непосредственно по локациям — например, выделить снимки, сделанные дома, или наоборот — при посещении другого города и страны.

Однако встраивание в фотографии метаданных по стандарту EXIF (Exchangeable Image File) может и навредить конфиденциальности владельцев девайсов. Речь, само собой, идёт о функции «поделиться», которой мы часто пользуемся, отправляя знакомым или друзьям фотографии.

При использовании приложения Android Messages, в котором можно отправлять друзьям, родственникам и знакомым фотографии, метаданные остаются в файлах. Другими словами, любой пользователь, которому вы отправите фотографию с геотегами, сможет просмотреть, где именно вы сделали эти снимки. И так будет передаваться по цепочке: если ваш знакомый отправит ваши фотографии своему знакомому, тот тоже сможет изучить геолокацию.

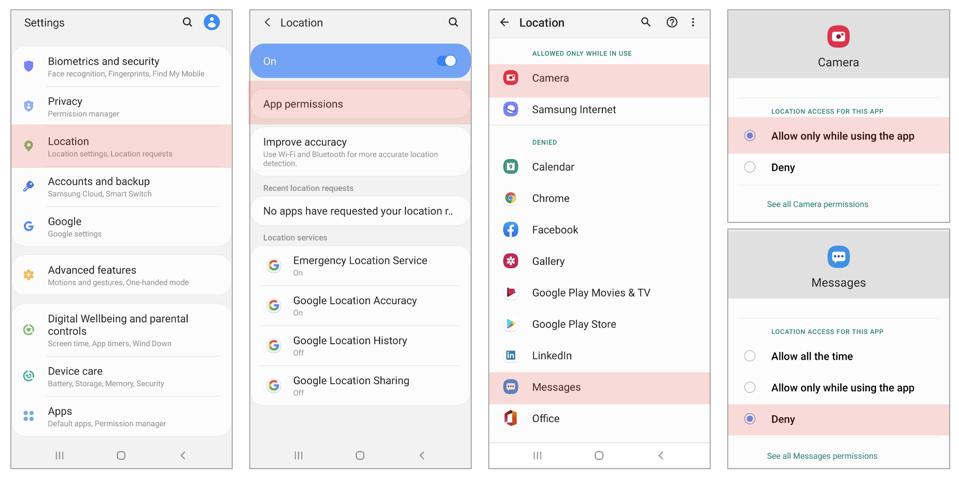
По словам специалистов, проблему усугубляет то, как работают настройки операционной системы Android. У приложения Messages и камеры могут быть совершенно разные уровни доступа к местоположению. Насколько защищены ваши данные будет зависеть от того, как вы отправляете фотографии с помощью Android Messages.


Есть всего два способа поделиться снимком через Android Messages: прикрепить изображение к сообщению или воспользоваться камерой внутри самого приложения для обмена текстом. Если даже вы запретите Messages получать доступ к геолокации, но при этом камера будет включать геотеги, то сделанные из приложения снимки отправятся вашему собеседнику с геолокацией.

Исследователи рекомендуют использовать альтернативу Android Messages в лице WhatsApp или Signal (здесь тоже есть интересные нюансы) или использовать специальное приложение для просмотра и правки EXIF. Последнее поможет вам вручную избавиться от проставленных камерой геотегов.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru