



Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Исследователи в области кибербезопасности предупреждают об опасности использования Android Messages, поскольку приложение, по их словам, может сливать конфиденциальную информацию о владельцах мобильных устройств.

В частности, специалисты отмечают возможность непреднамеренного раскрытия данных о местоположении пользователя и посещаемых им мест. Всё дело в геотегах, которые камера смартфона проставляет в каждом снимке.

Конечно, это весьма полезная функция, ведь мы можем сортировать снятые фотографии непосредственно по локациям — например, выделить снимки, сделанные дома, или наоборот — при посещении другого города и страны.

Однако встраивание в фотографии метаданных по стандарту EXIF (Exchangeable Image File) может и навредить конфиденциальности владельцев девайсов. Речь, само собой, идёт о функции «поделиться», которой мы часто пользуемся, отправляя знакомым или друзьям фотографии.

При использовании приложения Android Messages, в котором можно отправлять друзьям, родственникам и знакомым фотографии, метаданные остаются в файлах. Другими словами, любой пользователь, которому вы отправите фотографию с геотегами, сможет просмотреть, где именно вы сделали эти снимки. И так будет передаваться по цепочке: если ваш знакомый отправит ваши фотографии своему знакомому, тот тоже сможет изучить геолокацию.

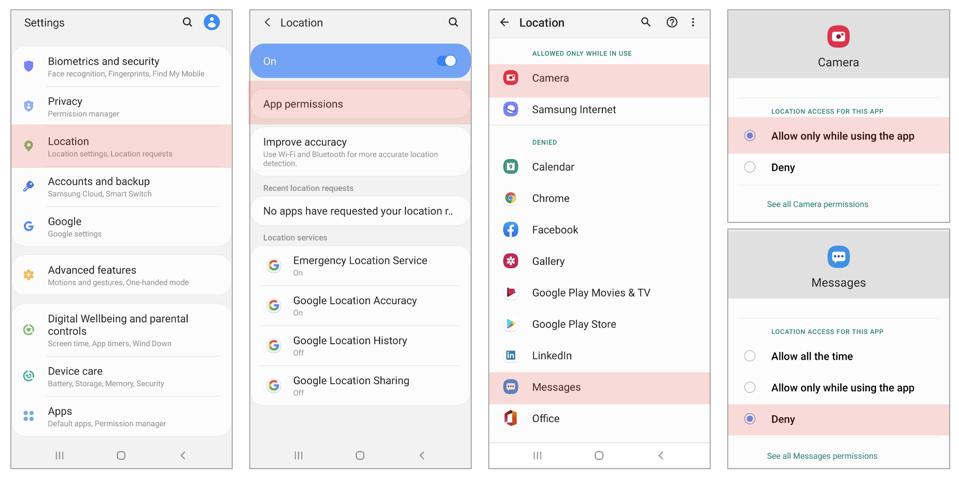
По словам специалистов, проблему усугубляет то, как работают настройки операционной системы Android. У приложения Messages и камеры могут быть совершенно разные уровни доступа к местоположению. Насколько защищены ваши данные будет зависеть от того, как вы отправляете фотографии с помощью Android Messages.


Есть всего два способа поделиться снимком через Android Messages: прикрепить изображение к сообщению или воспользоваться камерой внутри самого приложения для обмена текстом. Если даже вы запретите Messages получать доступ к геолокации, но при этом камера будет включать геотеги, то сделанные из приложения снимки отправятся вашему собеседнику с геолокацией.

Исследователи рекомендуют использовать альтернативу Android Messages в лице WhatsApp или Signal (здесь тоже есть интересные нюансы) или использовать специальное приложение для просмотра и правки EXIF. Последнее поможет вам вручную избавиться от проставленных камерой геотегов.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru