



Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

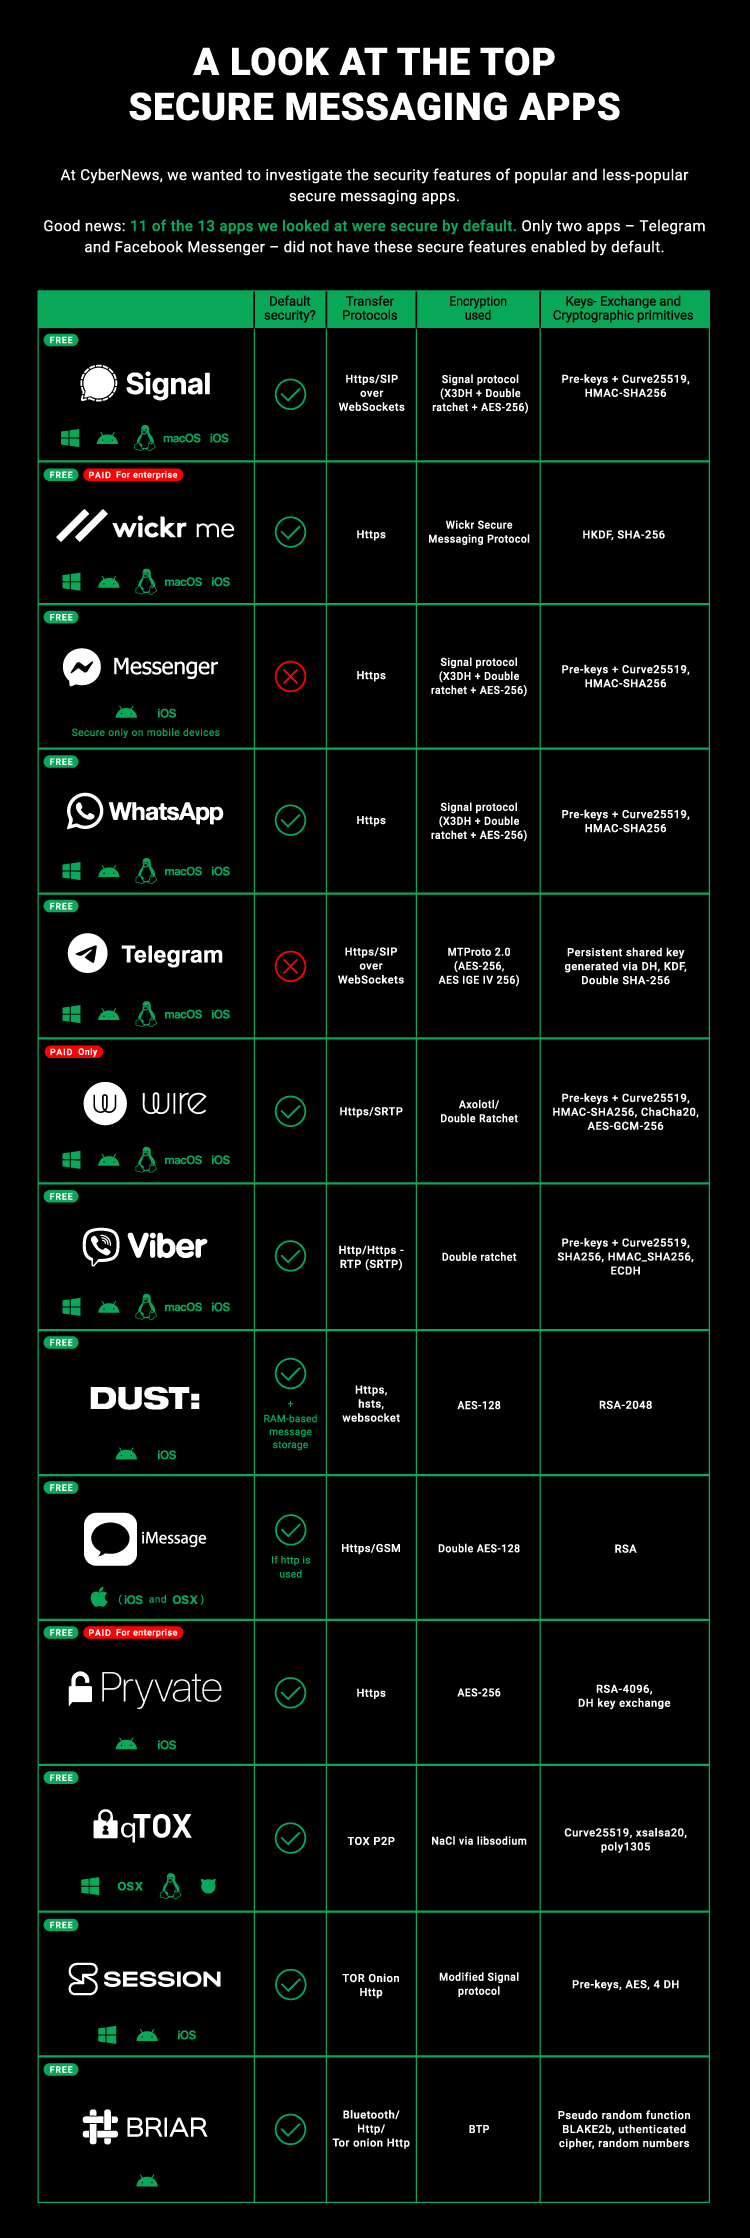
Анализ показал, что 11 из 13 популярных IM-клиентов обеспечивают высокую безопасность и приватность по умолчанию. Telegram и мессенджер Facebook тоже надежны, но лишь в том случае, когда пользователь включил соответствующие настройки.

Решив проверить заявленные качества современных IM-сервисов, команда исследователей при издательстве CyberNews отобрала для анализа не только топовые приложения (Signal, Facebook Messenger, Viber, Telegram, WhatsApp), но также менее популярные аналоги — Session, Briar, Wickr Me, Wire, Cyber Dust.

При оценке учитывалось использование стандартных методов шифрования и транспортных механизмов, криптографических базисных элементов (примитивов), а также надежность схемы обмена ключами.

Исследование позволило получить следующие результаты:

  • лишь два мессенджера из 13 не обеспечивают безопасность по умолчанию; такие настройки в них приходится включать вручную;
  • четыре защищенных приложения используют криптопротокол Signal — стандарт де факто, обеспечивающий сквозное шифрование;
  • P2P в качестве транспортного механизма используют только два мессенджера —Briar и Qtox, хотя такая организация обмена позволяет передавать сообщения адресату напрямую, без промежуточных серверов;
  • клиент iMessage, присутствующий в iPhone, iPad, Apple Watch и Mac, обеспечивает шифрование только на HTTPS-каналах; при использовании стандарта GSM (сети 2G и 3G) сообщения не шифруются;
  • три IM-сервиса предлагают платную подписку, расширяющую возможности для пользователей;
  • большинство мессенджеров используют для шифрования и защиты ключей криптоалгоритмы RSA и AES, которые в настоящее время считаются одними из самых надежных.

Полученные показатели аналитики свели в общую таблицу:


В заключение исследователи отметили, что ни один защищенный мессенджер не способен гарантировать 100%-ную безопасность и приватность. Это прежде всего софт, и как таковой он не застрахован от багов, которые можно отыскать и использовать при наличии времени и адекватных ресурсов. Человеческий фактор тоже нельзя сбрасывать со счетов: далеко не все защищают смартфон или рабочий компьютер паролем и прилежно устанавливают обновления по мере их выхода.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru