



ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

Криптошлюз fin-TrusT на базе микрокомпьютера m-TrusT может использоваться совместно с ПАК КриптоПро NGate для защиты сетевых соединений с применением отечественных криптографических алгоритмов.

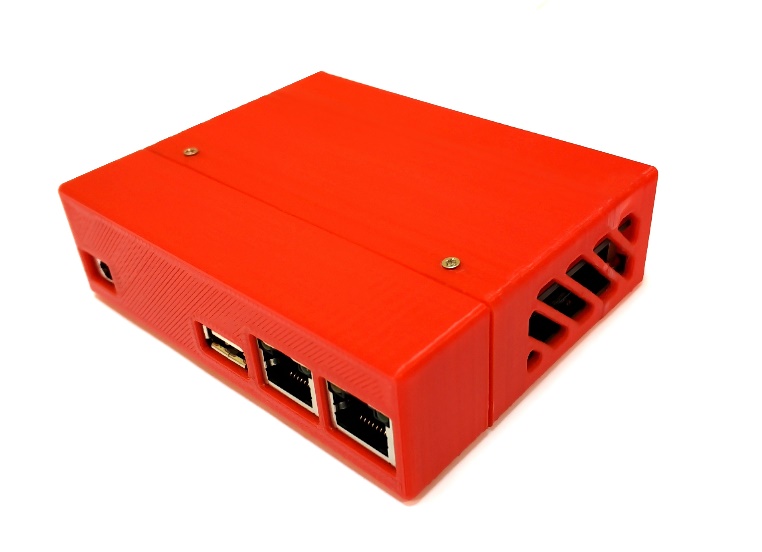
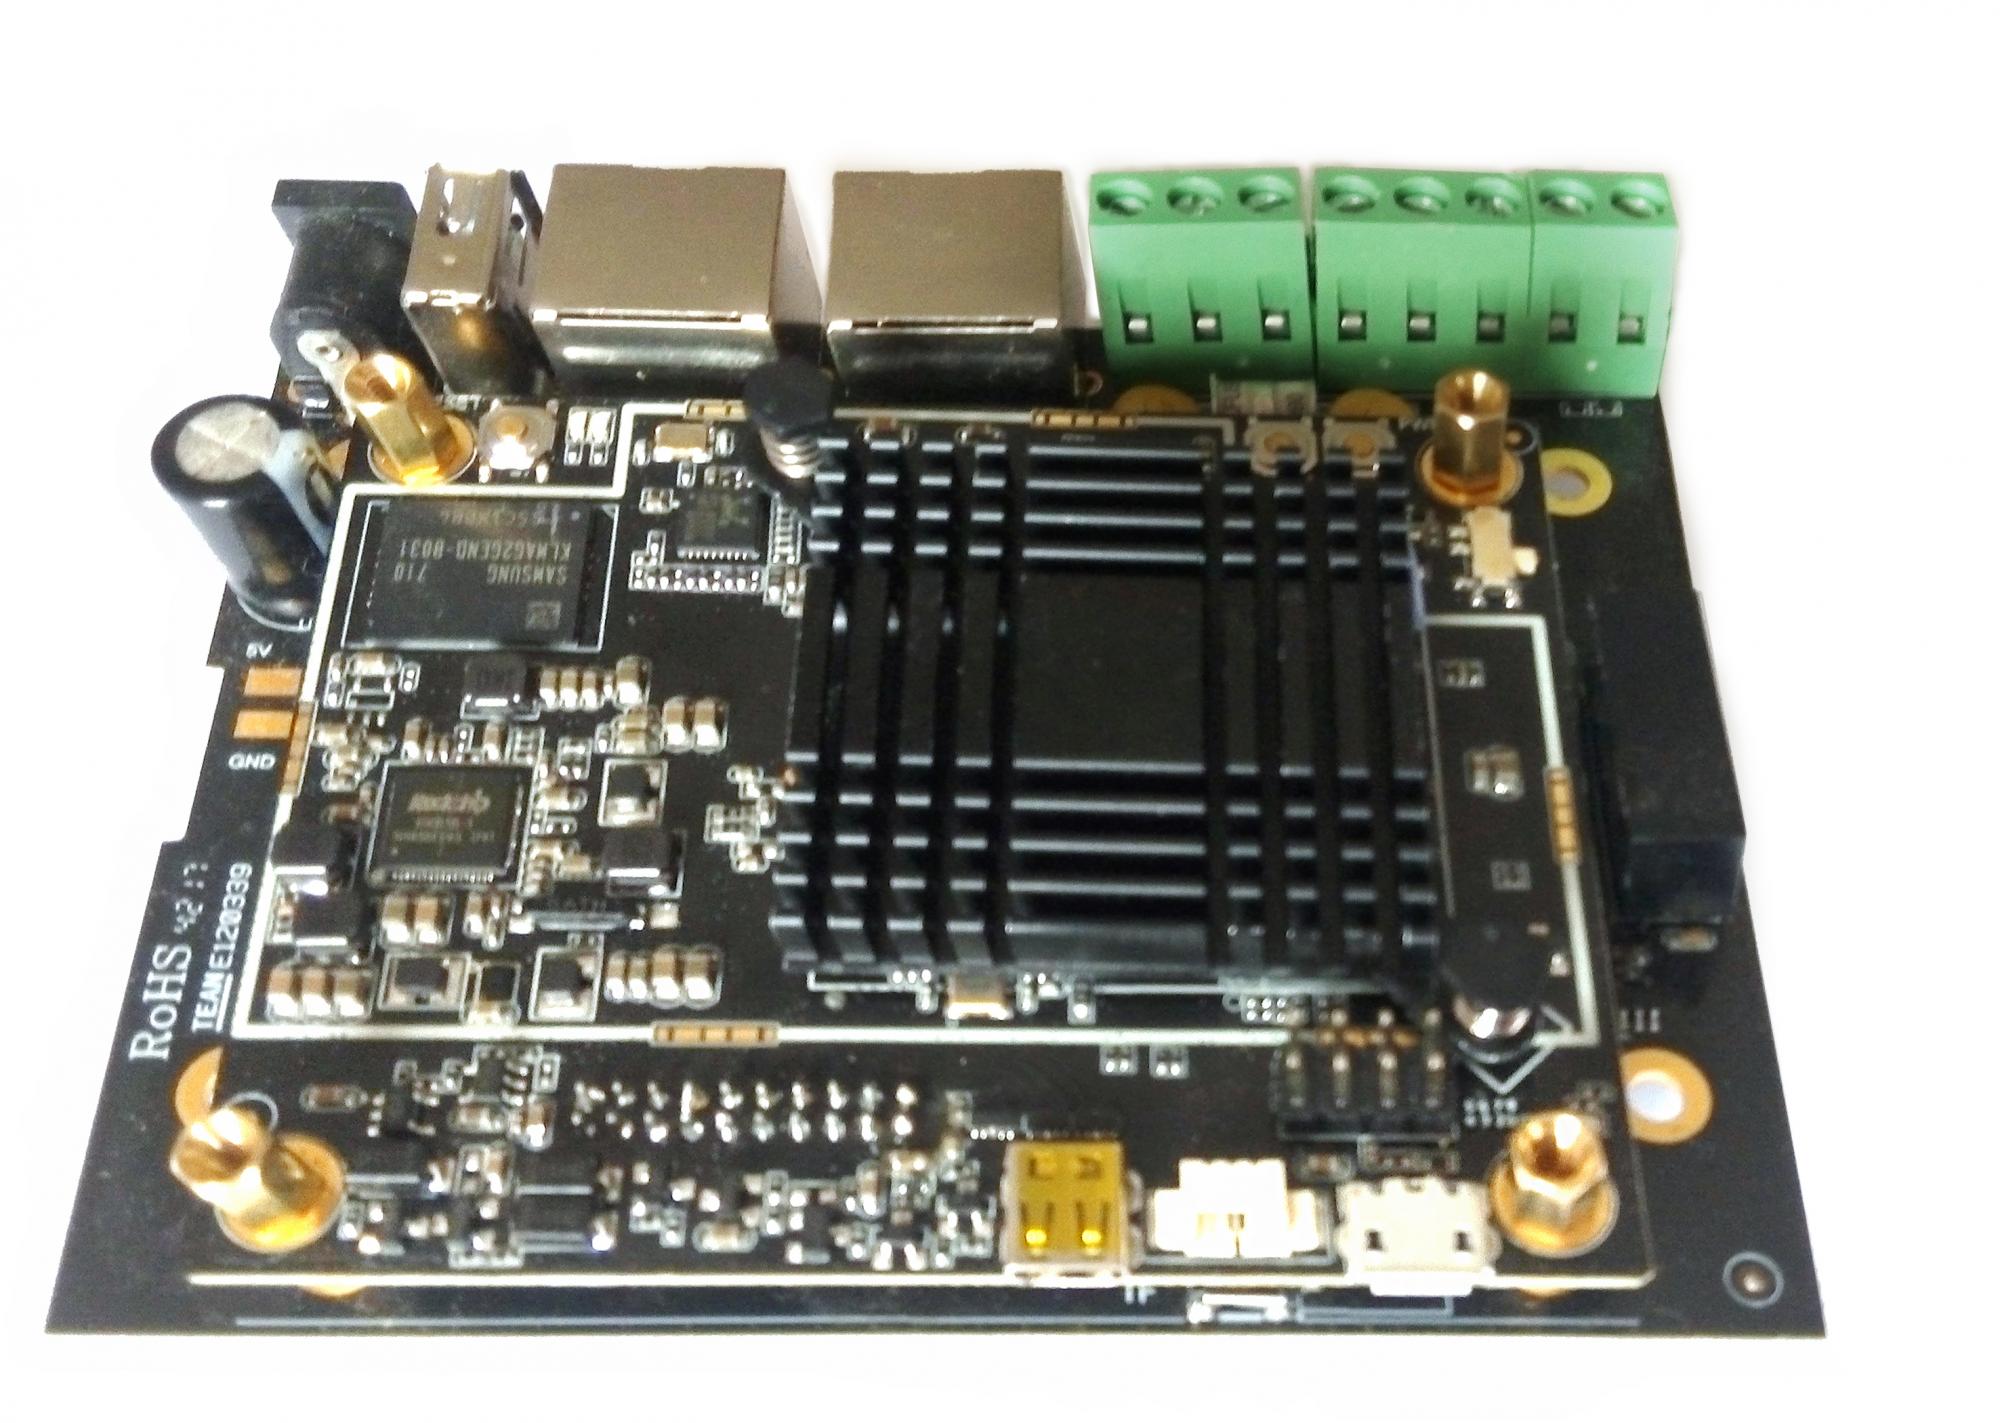
m-TrusT – это одноплатный компьютер Новой гарвардской архитектуры, использование ПО КриптоПро NGate на котором делает его криптошлюзом, поэтому в линейке продуктов ОКБ САПР решение называется fin-TrusT CP.

КриптоПро NGate – это высокопроизводительный VPN-шлюз на базе протокола TLS, который позволяет безопасно и быстро организовать защищённый доступ удалённых пользователей к корпоративным ресурсам через незащищённые сети, например, сеть Интернет.

Испытания, подтвердившие совместимость решений, проводились совместно специалистами компаний ОКБ САПР и КриптоПро.

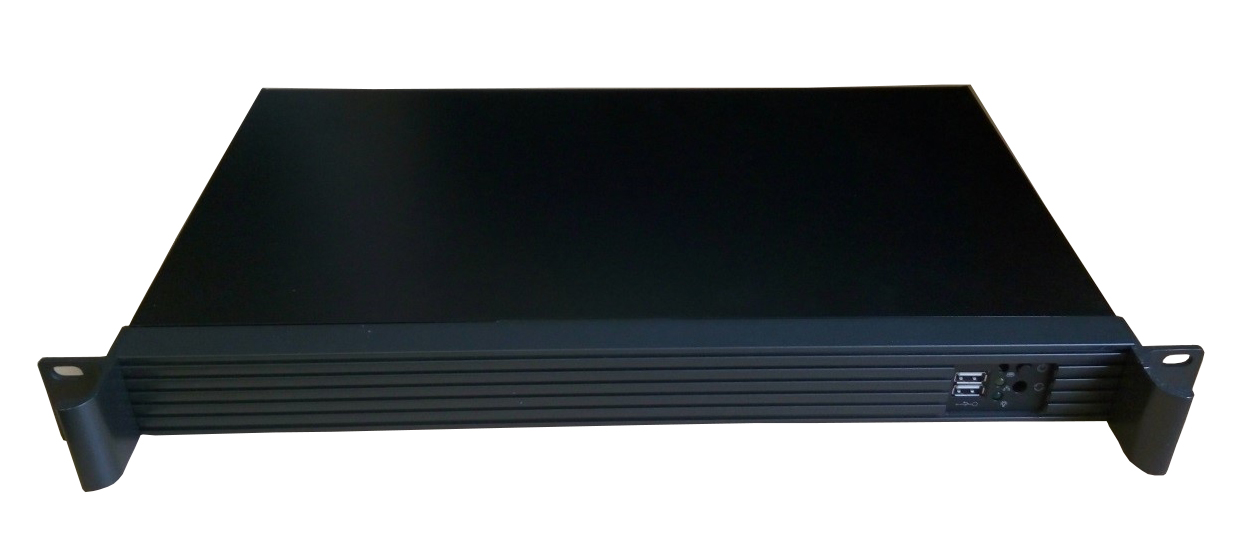
Fin-TrusT CP может применяться для организации защищенной сетевой коммуникации между элементами критической информационной инфраструктуры (КИИ). Аналогично другим решениям линейки может поставляться в корпусе, без корпуса с различными интерфейсными платами, в виде платы-мезонина или в виде одноюнитового сервера в стойку.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru