



Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Ряд популярных Android-приложений по сей день используют непропатченную версию библиотеки Google, предназначенную для обновления функций софта. Такой подход ставит под угрозу персональные данные сотен миллионов пользователей мобильных устройств.

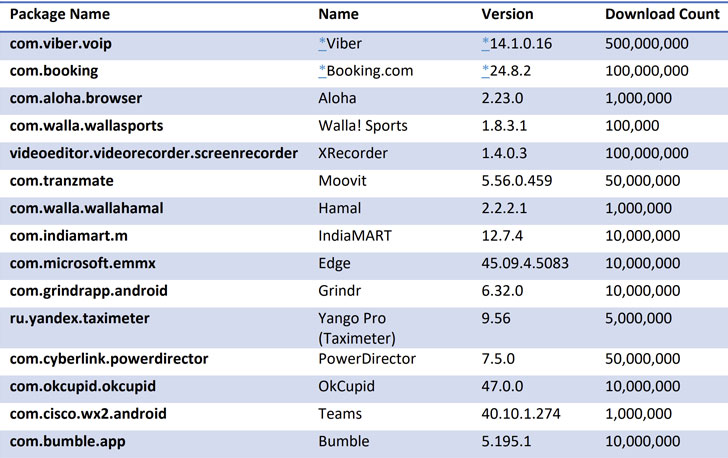
Среди проблемных программ для Android исследователи назвали Grindr, Bumble, OkCupid, Cisco Teams, Moovit, Yango Pro, Microsoft Edge, Xrecorder и PowerDirector — этот софт можно взломать и вытащить конфиденциальную информацию: пароли, платёжные данные и адреса электронной почты.

Уязвимость, на которую обращают внимание специалисты, получила идентификатор CVE-2020-8913. Дыре присвоили 8.8 баллов из 10 возможных по шкале CVSS, она затрагивает библиотеку Android Play Core Library версий до 1.7.2.

Разработчики Google устранили уязвимость ещё в марте, однако эксперты компании Check Point обнаружили, что многие сторонние приложения до сих пор не интегрировали пропатченную версию библиотеки в свой софт.

Исследователи подчёркивают, что всем заинтересованным девелоперам необходимо взять последнюю версию используемой библиотеки и впредь работать исключительно с ней. Отметим, что этот компонент действительно важен для большинства разработчиков, поскольку позволяет «на лету» добавлять новые функции в приложения или загружать дополнительные языковые пакеты.

Специалисты Check Point записали специальное видео, наглядно демонстрирующее эксплуатацию вышеописанной уязвимости в библиотеке Android. Ознакомиться с роликом можно ниже:


Помимо этого, доступна таблица с уязвимыми приложениями:

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru