



Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

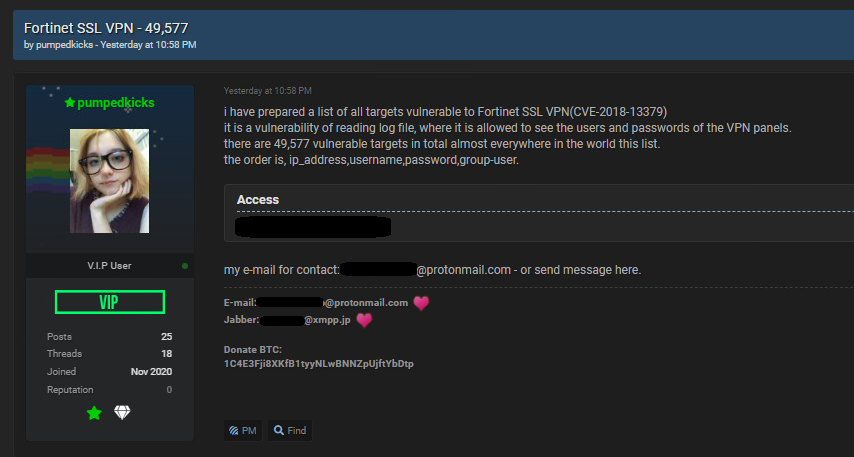
Некий киберпреступник (или группа киберпреступников), скрывающийся за псевдонимом «pumpedkicks», опубликовал список уязвимых IP, который можно использовать для кражи учётных данных более чем из 49 тыс. уязвимых устройств Fortinet VPN.

Первыми о публикации 49 577 IP, затронутых брешью CVE-2018-13379, сообщили исследователи из Bank Security. Соответствующую информацию они нашли на одном из форумов киберпреступной тематики.


Оказалось, что список «pumpedkicks» содержит устройства, принадлежащие крупным корпорациям, а также финансовым и государственным организациям по всему миру. Речь в посте злоумышленника идёт об уязвимости CVE-2018-13379, которая представляет собой баг «обратного пути в каталогах» (Path Traversal).

На деле не прошедший аутентификацию злоумышленник может загрузить системные файлы FortiOS, а также подсунуть вредоносные копии на непропатченные системы. В результате успешная атака приведёт к взлому серверов Fortinet VPN.

Как объяснил исследователь Акс Шарма, анализировавший уязвимость, у атакующего открывается доступ к файлам sslvpn_websession, которые позволяют выкрасть логины и пароли. Впоследствии преступник может использовать учётные данные для доступа к атакуемым сетям.

При этом стоит учитывать, что отдельные эксперты уже фиксировали попытки киберпреступников эксплуатировать уязвимость CVE-2018-13379, поэтому компаниям следует проявлять бдительность и вовремя патчить уязвимые устройства.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru