



Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

На GitHub обнаружен открытый репозиторий, содержимое которого очень похоже на кряк исходного кода Cobalt Strike. За неполных две недели существования хранилища было создано 172 форка. Остановить дальнейшее распространение тулкита, популярного у злоумышленников, будет, по всей видимости, трудно.

Фреймворк Cobalt Strike вполне легитимен; он представляет собой набор инструментов постэксплуатации, позволяющих создавать оболочки, удаленно выполнять PowerShell-сценарии, повышать привилегии и т. п. ИБ-специалисты обычно используют Cobalt Strike для тестирования систем на проникновение. Возможности тулкита оценили и в криминальных кругах: авторы целевых атак зачастую используют его для закрепления удаленного доступа к взломанной сети.

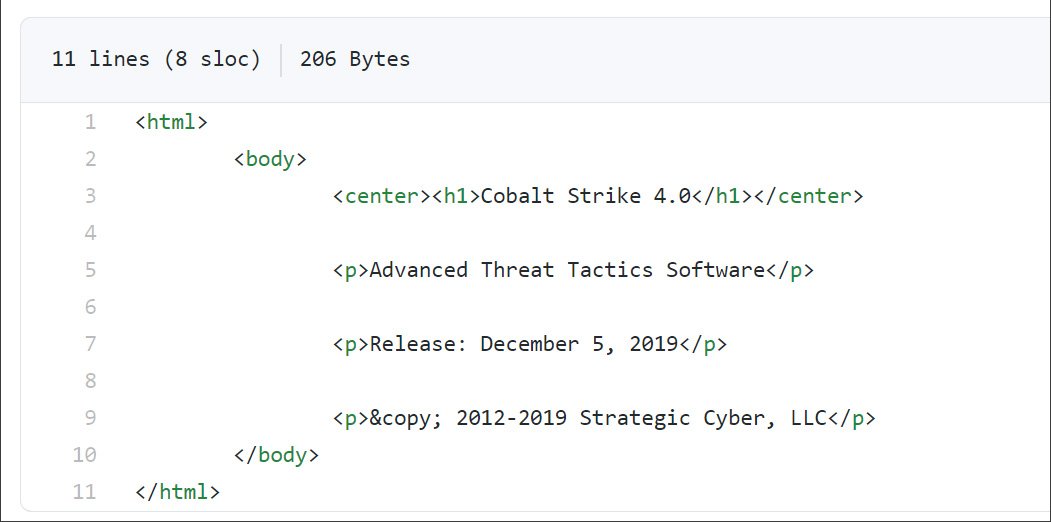
Анализ кода, выложенного в Git-репозитории, вывил большое сходство с исходниками Cobalt Strike. Судя по содержимому файла about.html, это версия 4.0 тулкита.


Автор находки полагает, что этот Java-код декомпилировали вручную. Некоторые зависимости были подправлены, а проверка лицензий устранена.

Хотя это и не оригинальный Cobalt Strike, публикация исходников может иметь весьма серьезные последствия: она снижает планку для неискушенных хакеров. Более того, имея доступ к коду, злоумышленники начнут его совершенствовать по своему усмотрению, и число изощренных целевых атак возрастет в разы.

В сентябре в Сеть просочился исходный код Android-трояна Cerberus. Тогда неизвестные выложили его на площадках дарквеба. А в начале октября на 4chan всплыл код операционных систем Windows XP и Windows Server 2003, подлинность которого подтвердили почти сразу.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru