



Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Не так давно операторы шифровальщиков придумали дополнительный способ давления на атакованные компании — специальные сайты, на которых публикуются украденные конфиденциальные данные. Однако злоумышленники решили пойти ещё дальше в попытках выбить выкуп из несговорчивых жертв.

Теперь вымогатели задействуют взломанные Facebook-аккаунты для продвижения рекламных объявлений, оказывающих дополнительное воздействие на атакованные организации, чья внутренняя информация попала в руки злодеев.

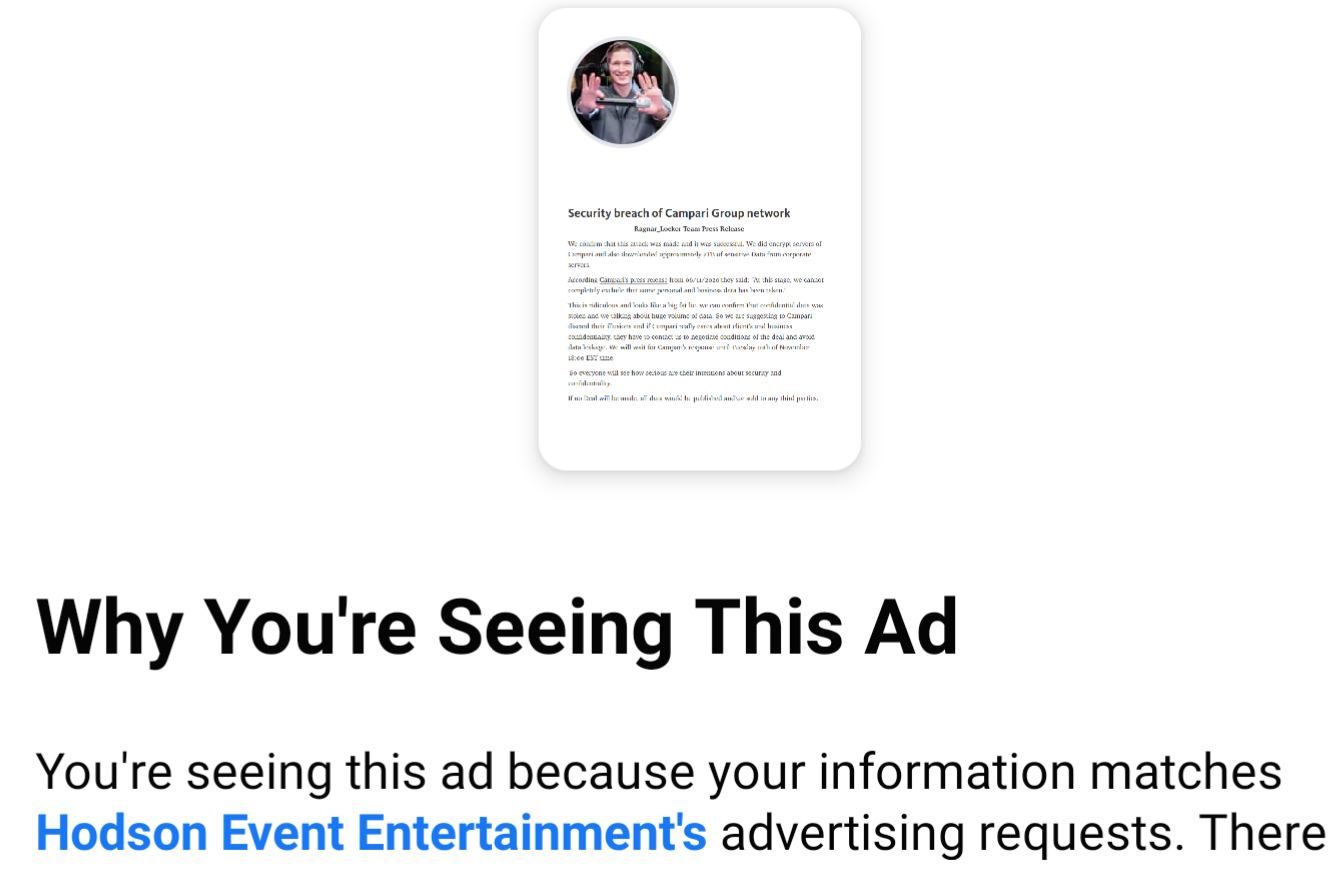
Подобную тактику киберпреступники продемонстрировали в случае атаки на Campari Group, итальянского производителя алкогольных и безалкогольных напитков и вин. Судя по всему, за кибернападением на компанию стоит группировка Ragnar Locker.

На днях представители Campari Group заявили, что полностью исключить кражу персональной и финансовой информации нельзя, после чего злоумышленники опубликовали своё заявление посредством рекламных механизмов Facebook:

«Это просто смешно, какая-то откровенная ложь. Мы с уверенностью можем заявить, что были украдены конфиденциальные данные. И мы говорим о громадных объёмах данных».


Далее преступники уточнили, что выкрали 2 Тб информации, а Campari Group они дают несколько дней на выплату выкупа. Если итальянский производитель вин не заплатит, злоумышленники опубликуют все украденные данные.

Как сообщил Брайан Кребс, рекламная кампания операторов шифровальщика охватила 7150 пользователей, сгенерировав в общей сложности 770 кликов.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru