


С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

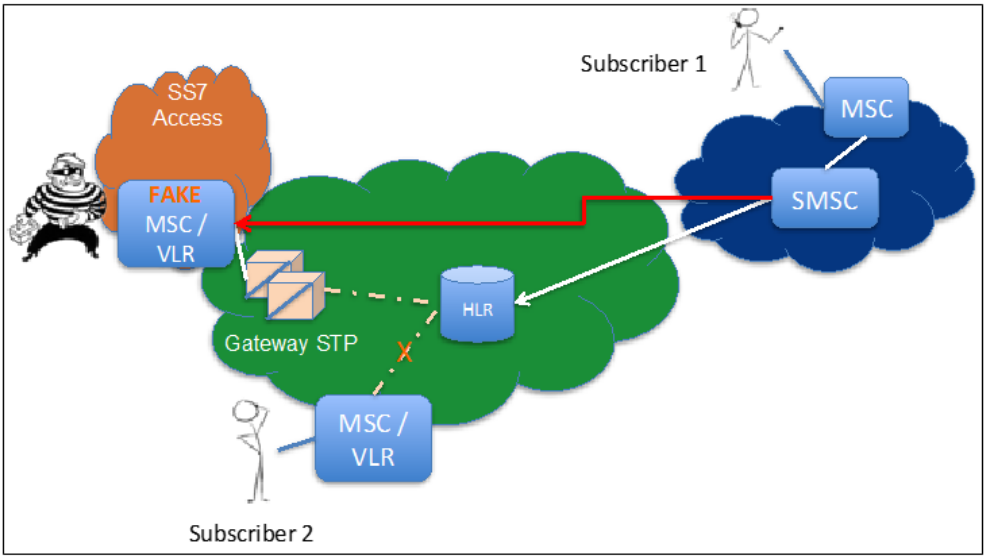
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.

RSS: Новости на портале Anti-Malware.ru