


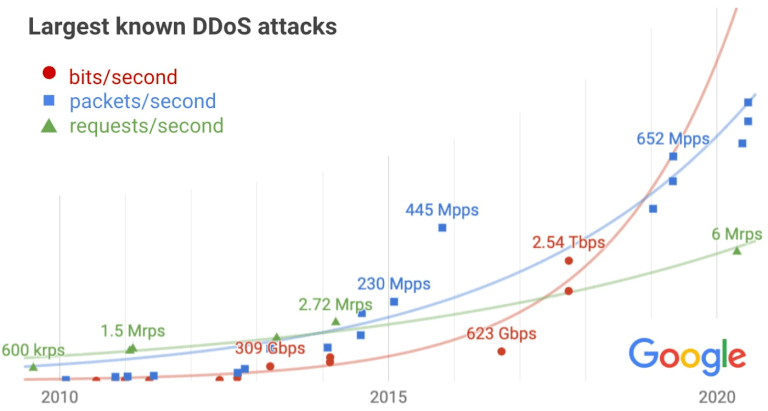

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

В сентябре 2017 года Google справился с DDoS мощностью 2.54 терабит в секунду (Tbps) — крупнейшей на сегодняшний день кибератакой подобного рода. Об этом на днях рассказала команда Google Cloud.

По словам сотрудников интернет-гиганта, DDoS стал кульминацией шестимесячной кампании, в ходе которой злоумышленники использовали различные методы вредоносного воздействия на сеть корпорации.

«Несмотря на одновременную атаку на тысячи наших адресов, операция киберпреступников не увенчалась успехом», — уточнили в Google.

Оказалось, что атакующие использовали несколько сетей для отправки 167 Mpps (миллионы пакетов в секунду) на 180 тыс. серверов CLDAP, DNS и SMTP, которые в свою очередь перенаправляли существенно большие ответы Google.


Как отметили специалисты, эта атака была в четыре раза мощнее кампании ботнета Mirai (623 Gbps), которую операторы запустили в 2016 году. Более того, DDoS против Google также переплюнул аналогичную операцию, нацеленную на Amazon (2.3 Tbps) — её зафиксировали в феврале этого года.

Команда Google Threat Threat Analysis Group (TAG) считает, что за кибератакой может стоять правительственная киберпреступная группировка.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru