



Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

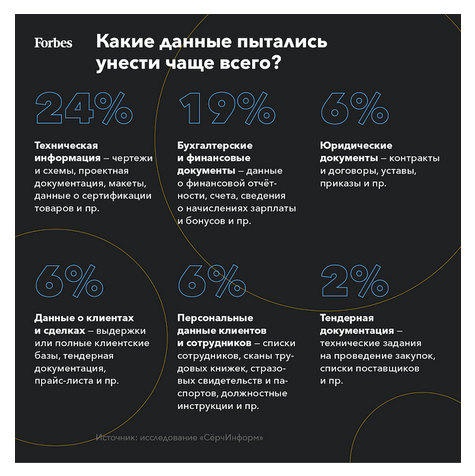
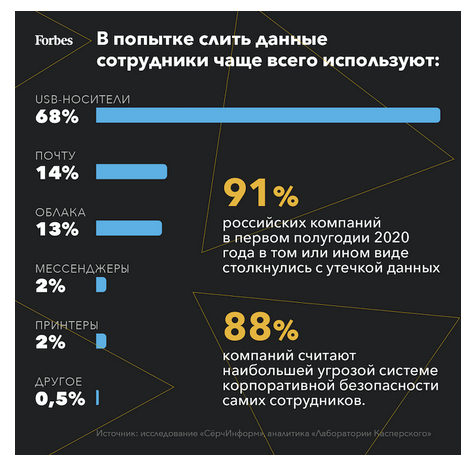
В текущем году 91% российских компаний уже столкнулся с утечкой клиентской базы, финансовых документов или данных персонала. В подавляющем большинстве случаев слив информации произошел по вине самих сотрудников, притом 60% инцидентов стали результатом намеренных действий, остальные — невнимательности или несоблюдения элементарных правил безопасности.

Эти цифры приводит Forbes, ссылаясь на итоги исследования, проведенного в «СёрчИнформ» — компании, специализирующейся на разработке средств ИБ и софта для защиты от утечек данных. В заметке также сказано, что, по данным «Лаборатории Касперского», инсайд считают основной угрозой безопасности 52% компаний во всем мире. По России Group-IB получила результат еще выше — 88%. При этом некрупному бизнесу, согласно Kaspersky, утечка в среднем обходится в 1,9 млн рублей.

Журналисты провели собственное расследование и выяснили, какие данные пропадают по вине инсайдеров, что им за это грозит и как бороться с такими сливами. Ситуацию с халатностью сотрудников российских компаний хорошо охарактеризовала в своем комментарии для Forbes Елена Молчанова, представитель платформы для повышения цифровой грамотности Kaspersky Security Awareness:

«Из-за невнимательности и низкой цифровой грамотности сотрудники проходят по фишинговым ссылкам, используют небезопасные пароли, самостоятельно пытаются бороться с вирусами-шифровальщиками, например, платят злоумышленникам-шантажистам за предоставление ключей для расшифровки данных, которых обычно все равно не получают».

Борьба со случайными утечками незамысловата — тренинг и регулярно обновляемые антивирусы. Гораздо труднее остановить умышленный слив информации ради дополнительного заработка или бравады на собеседовании при смене работодателя.


Выявить источник подобной утечки, как выяснилось, помогают стандартные технологии мониторинга — DLP и SIEM. Отделы ИБ обычно быстро реагируют на аномалии, зафиксированные такими системами, и запускают более тщательную проверку.


За раскрытие конфиденциальной информации работника могут уволить по статье 81 Трудового Кодекса РФ. Если слив повлек более серьезное правонарушение  — к примеру, совершение мошеннических действий, виновнику грозит судебное преследование, хотя работодатели обычно предпочитают не выносить сор из избы.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru