



Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

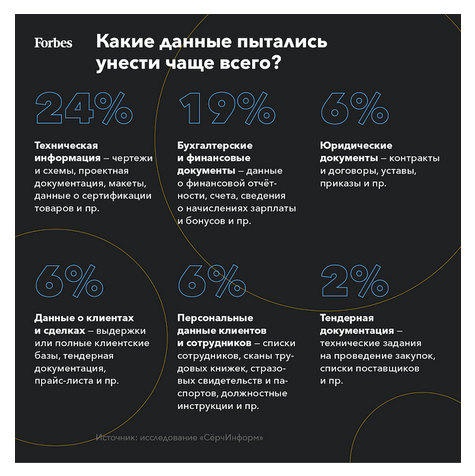
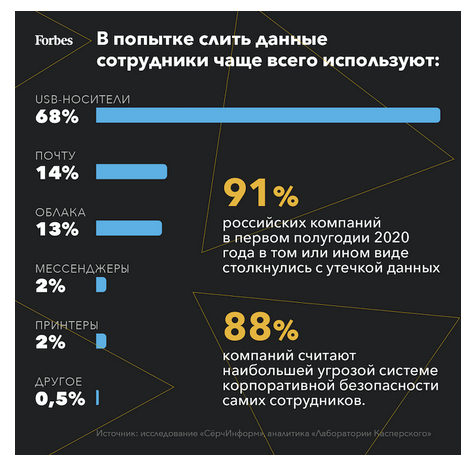
В текущем году 91% российских компаний уже столкнулся с утечкой клиентской базы, финансовых документов или данных персонала. В подавляющем большинстве случаев слив информации произошел по вине самих сотрудников, притом 60% инцидентов стали результатом намеренных действий, остальные — невнимательности или несоблюдения элементарных правил безопасности.

Эти цифры приводит Forbes, ссылаясь на итоги исследования, проведенного в «СёрчИнформ» — компании, специализирующейся на разработке средств ИБ и софта для защиты от утечек данных. В заметке также сказано, что, по данным «Лаборатории Касперского», инсайд считают основной угрозой безопасности 52% компаний во всем мире. По России Group-IB получила результат еще выше — 88%. При этом некрупному бизнесу, согласно Kaspersky, утечка в среднем обходится в 1,9 млн рублей.

Журналисты провели собственное расследование и выяснили, какие данные пропадают по вине инсайдеров, что им за это грозит и как бороться с такими сливами. Ситуацию с халатностью сотрудников российских компаний хорошо охарактеризовала в своем комментарии для Forbes Елена Молчанова, представитель платформы для повышения цифровой грамотности Kaspersky Security Awareness:

«Из-за невнимательности и низкой цифровой грамотности сотрудники проходят по фишинговым ссылкам, используют небезопасные пароли, самостоятельно пытаются бороться с вирусами-шифровальщиками, например, платят злоумышленникам-шантажистам за предоставление ключей для расшифровки данных, которых обычно все равно не получают».

Борьба со случайными утечками незамысловата — тренинг и регулярно обновляемые антивирусы. Гораздо труднее остановить умышленный слив информации ради дополнительного заработка или бравады на собеседовании при смене работодателя.


Выявить источник подобной утечки, как выяснилось, помогают стандартные технологии мониторинга — DLP и SIEM. Отделы ИБ обычно быстро реагируют на аномалии, зафиксированные такими системами, и запускают более тщательную проверку.


За раскрытие конфиденциальной информации работника могут уволить по статье 81 Трудового Кодекса РФ. Если слив повлек более серьезное правонарушение  — к примеру, совершение мошеннических действий, виновнику грозит судебное преследование, хотя работодатели обычно предпочитают не выносить сор из избы.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru