



Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft предупредила пользователей о сложной программе-вымогателе для мобильной операционной системы Android. По словам техногиганта, вредонос использует службу уведомлений для вывода записки с требованиями выкупа.

Как правило, приложения-вымогатели для Android не шифруют пользовательские файлы, как это бывает в случае с десктопами, а перекрывают весь дисплей запиской со своими требованиями.

Такое окно во весь экран трудно или невозможно закрыть, в результате жертва не может нормально использовать мобильное устройство.

Как отметили в Microsoft, конкретно этот зловред постоянно совершенствуется. Прошлые версии вымогателя задействовали специальные возможности Android (accessibility services). Google в последнее время борется с таким поведением, закрывая лазейки для злонамеренной эксплуатации легитимных функций.

Последняя версия Android-вымогателя, которую Microsoft детектирует как AndroidOS/MalLocker.B, использует уже другой подход, что затрудняет удаление навязчивого окна.

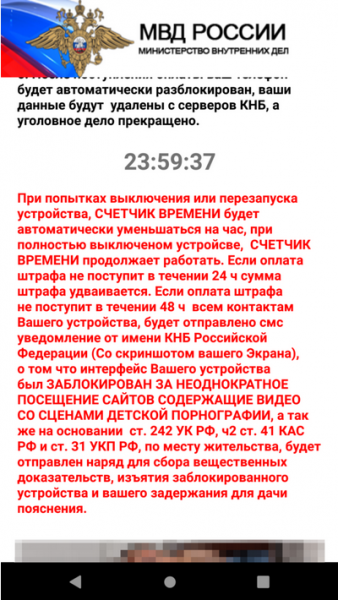
В этой кампании злоумышленники действуют от лица МВД России, уведомляя жертву об обнаружении на её устройстве изображений неприличного содержания. В течение 24 часов пользователь должен заплатить так называемый штраф.


Вредоносное приложение задействует уведомление типа «Call», требующее немедленного внимания от пользователя, а также функцию обратного вызова onUserLeaveHint(). Такой подход гарантирует, что требования выкупа останутся на экране, что бы жертва ни предпринимала.

В блоге Microsoft опубликованы технические детали и разбор новой версии программы-вымогателя для Android.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru