



71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

Специалисты в области кибербезопасности предупреждают об опасности QR-кодов, которые злоумышленники могут использовать в связке с социальной инженерией. Такие схемы позволяют открывать аккаунты пользователей онлайн-банкинга, опустошать банковские счета жертв, а также устанавливать вредоносные программы и внедряться в корпоративные системы.

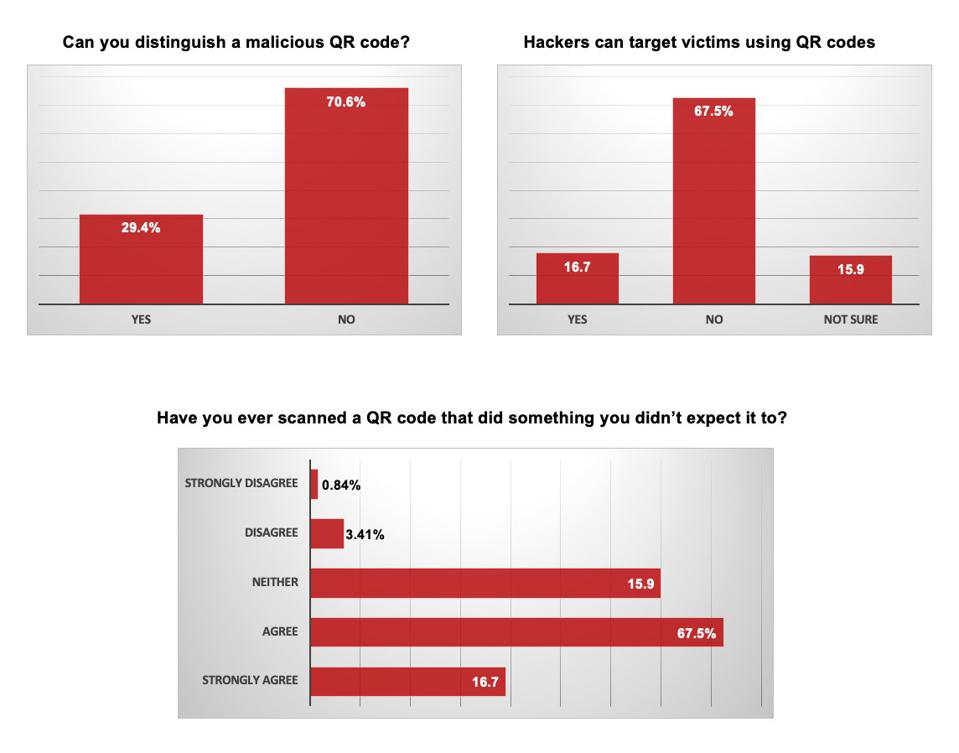
Эксперты называют QR-коды идеальным вектором атаки, поскольку многие доверяют им и недооценивают их вредоносный потенциал. В исследовании компании MobileIron чётко прослеживается растущая популярность QR-кодов как одного из способов атаки. Специалисты опросили более 2100 клиентов и выяснили интересные детали в отношении использования QR-кодов.

Например, 71% респондентов не может отличить вредоносный QR-код от безобидного. При этом почти 17% сталкивались с ситуацией, в которой именно такие коды перенаправляли их мобильные устройства на подозрительные сайты.


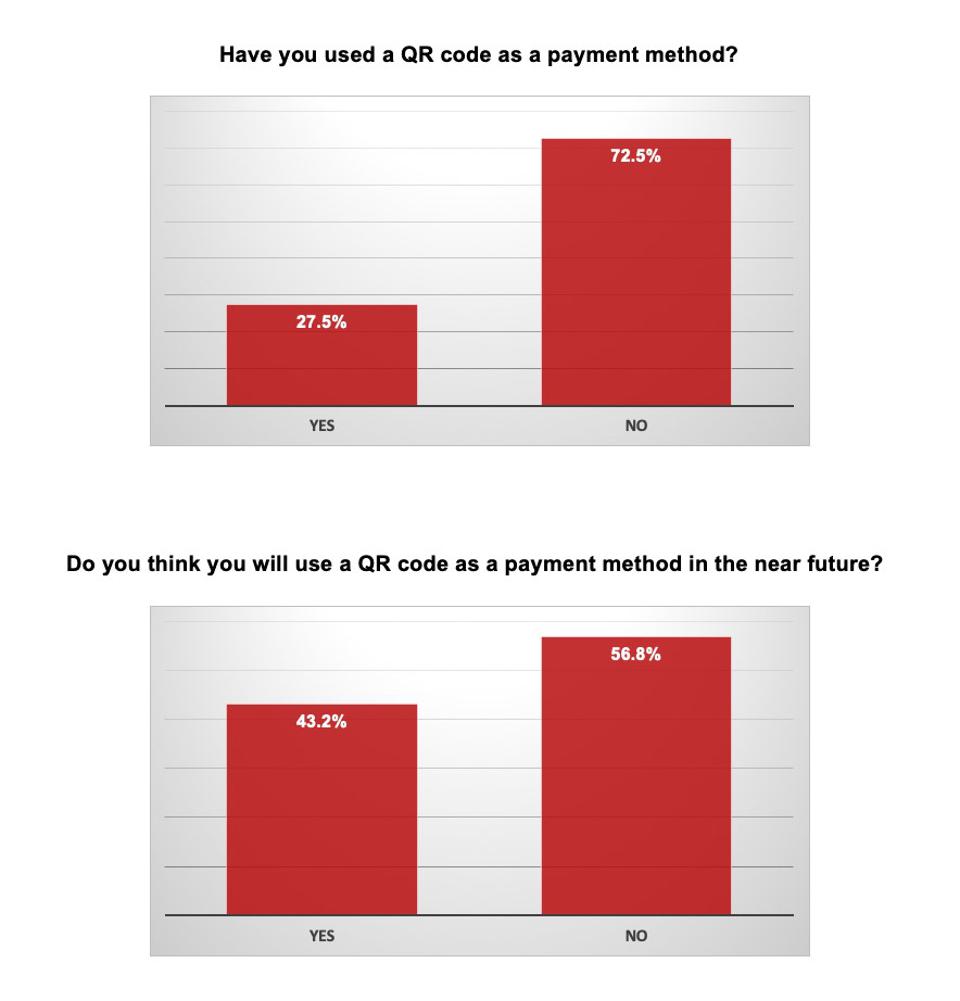
По данным American Express, в 2020 году аналитики отметили рост популярности QR-кодов. Например, 27% опрошенных американцев и британцев совершали транзакции при помощи этих кодов.


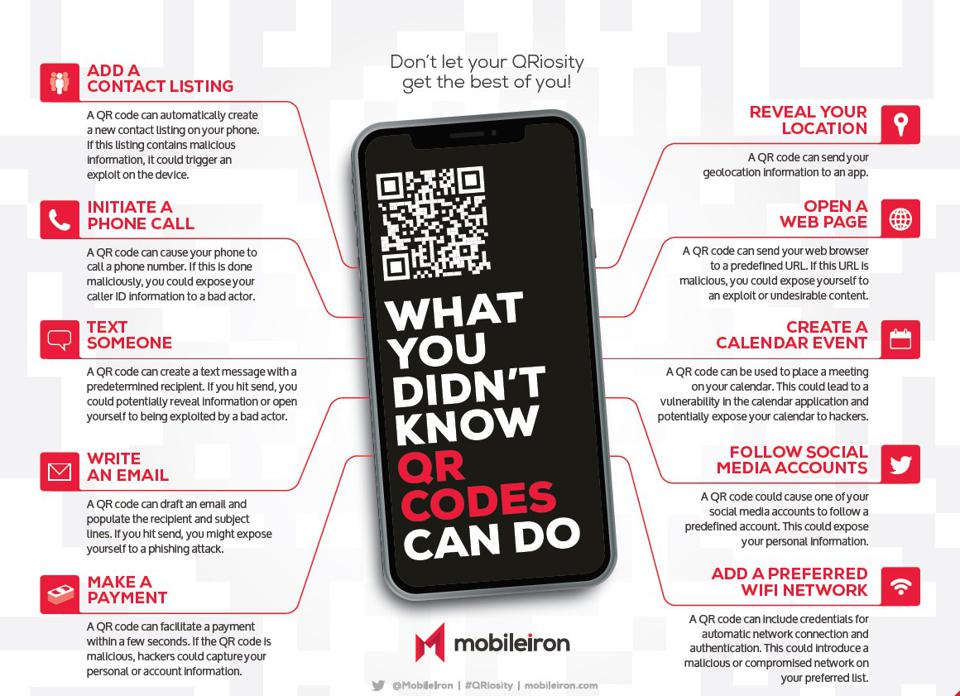
При этом команда MobileIron нашла десять способов взломать мобильное устройство пользователя с помощью сгенерированных за считаные секунды QR-кодов. Например, потенциальный атакующий может получить доступ к списку контактов, электронной почте, текстовым сообщениям, геолокации, взломать ваш аккаунт в банковской системе и многое другое.


В MobileIron убеждены, что QR-коды являются уже частью нашей жизни, и именно поэтому важно учитывать их потенциальную опасность.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru