



Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

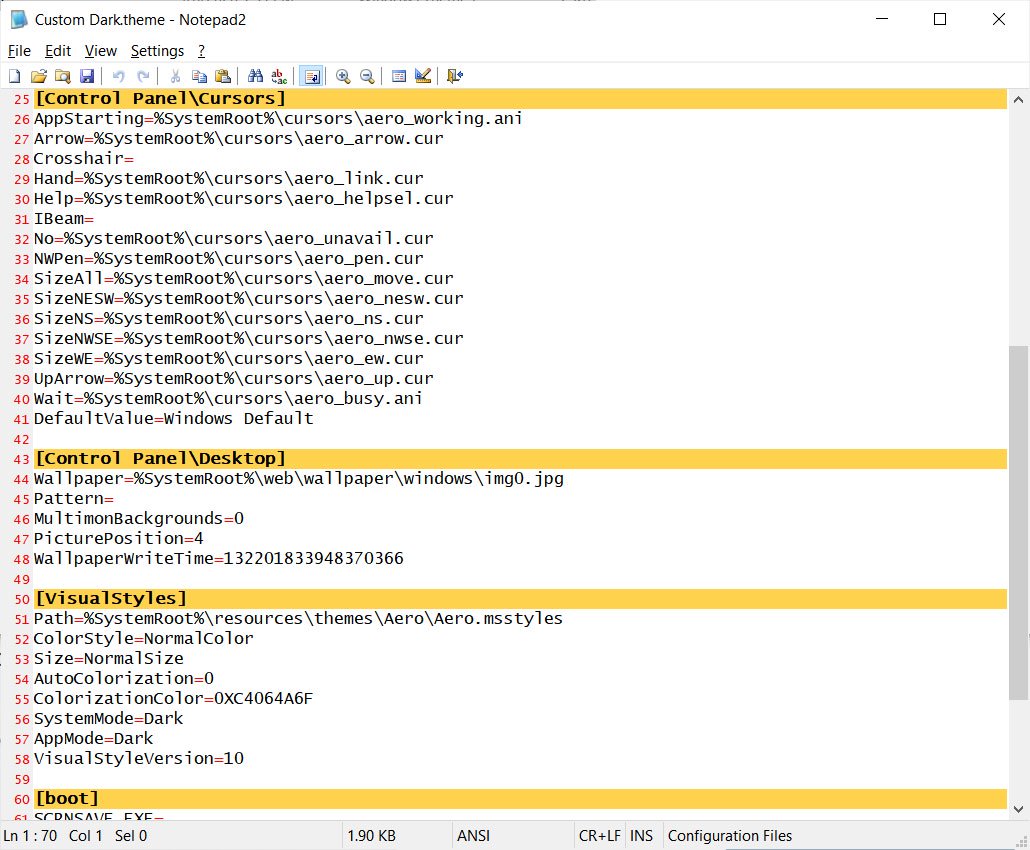
Специально созданные темы оформления в Windows 10 могут помочь злоумышленнику запустить атаку «Pass-the-Hash» и выкрасть учётные данные от аккаунта Windows. Известно, что операционная система позволяет пользователям создавать собственные темы, в которых можно настраивать цвета, звуки, стиль курсора мыши и обои рабочего стола.

Пользователи Windows могут в любой момент переключаться между разными темами, если захотят изменить вид ОС. Все созданные темы хранятся в директории %AppData%\Microsoft\Windows\Themes в виде файлов с расширением .theme — например, «Custom Dark.theme».


Любой кастомной темой Windows можно при желании делиться со знакомыми и друзьями. В этом случае они компонуются в файл с расширением .deskthemepack, который можно установить по двойному клику.

Джимми Бейн, исследователь в области кибербезопасности, обнаружил, что специально созданные темы для Windows можно использовать для атак «Pass-the-Hash». Это значит, что злоумышленник получает возможность выкрасть хеши имён пользователей и паролей. Для этого достаточно лишь обманом заставить пользователя обратиться к SMB-шаре, требующей аутентификацию.

При попытке получить доступ к удалённому ресурсу Windows автоматически отправит имя пользователя и NTLM-хеш пароля. Далее атакующий попытается дехешировать пароль и взломать аккаунт пользователя.

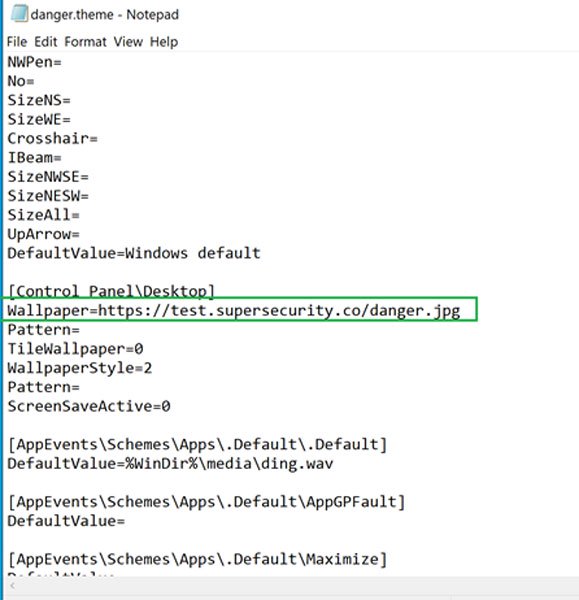
Специальные кастомные темы помогают в этом случае, если обои рабочего стола настроить на использование удалённого источника.


Другими словами, Windows будет автоматически отправлять учётные данные, если злоумышленник правильно настроит тему оформления.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru