



Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Специально созданные темы оформления в Windows 10 могут помочь злоумышленнику запустить атаку «Pass-the-Hash» и выкрасть учётные данные от аккаунта Windows. Известно, что операционная система позволяет пользователям создавать собственные темы, в которых можно настраивать цвета, звуки, стиль курсора мыши и обои рабочего стола.

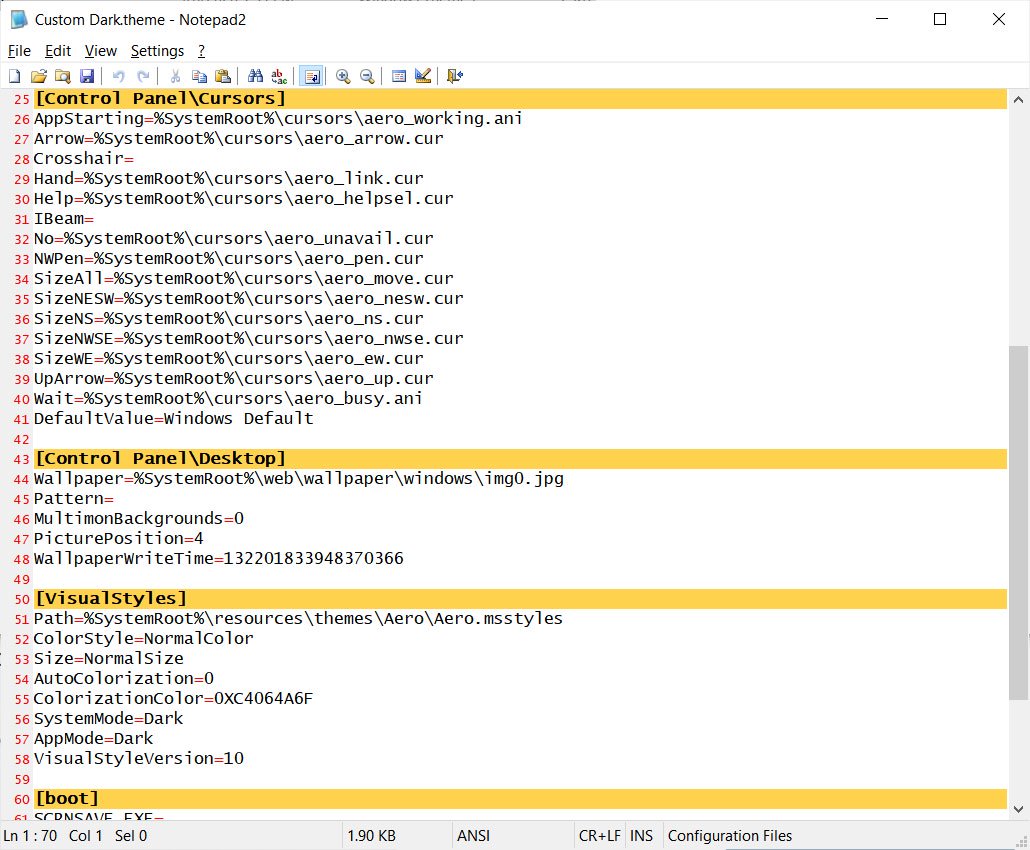
Пользователи Windows могут в любой момент переключаться между разными темами, если захотят изменить вид ОС. Все созданные темы хранятся в директории %AppData%\Microsoft\Windows\Themes в виде файлов с расширением .theme — например, «Custom Dark.theme».


Любой кастомной темой Windows можно при желании делиться со знакомыми и друзьями. В этом случае они компонуются в файл с расширением .deskthemepack, который можно установить по двойному клику.

Джимми Бейн, исследователь в области кибербезопасности, обнаружил, что специально созданные темы для Windows можно использовать для атак «Pass-the-Hash». Это значит, что злоумышленник получает возможность выкрасть хеши имён пользователей и паролей. Для этого достаточно лишь обманом заставить пользователя обратиться к SMB-шаре, требующей аутентификацию.

При попытке получить доступ к удалённому ресурсу Windows автоматически отправит имя пользователя и NTLM-хеш пароля. Далее атакующий попытается дехешировать пароль и взломать аккаунт пользователя.

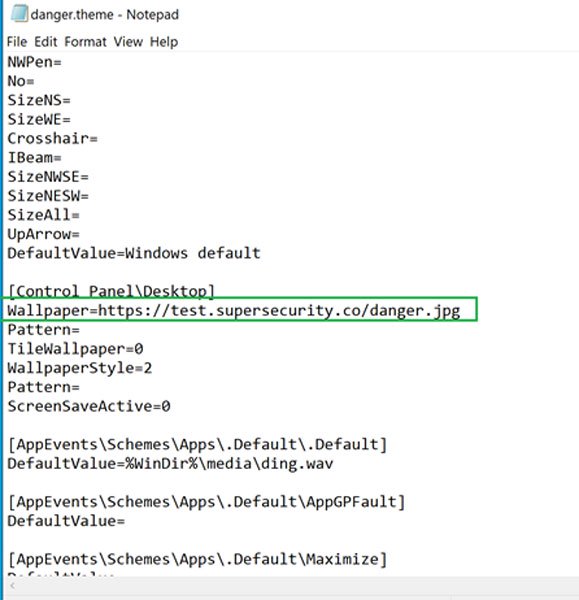
Специальные кастомные темы помогают в этом случае, если обои рабочего стола настроить на использование удалённого источника.


Другими словами, Windows будет автоматически отправлять учётные данные, если злоумышленник правильно настроит тему оформления.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru