



Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Исследователи Huntress Labs проанализировали интересный образец вредоносной программы, которая пряталась в фейковых логах ошибок Windows. В результате специалистам удалось выявить ещё одну интересную особенность зловреда.

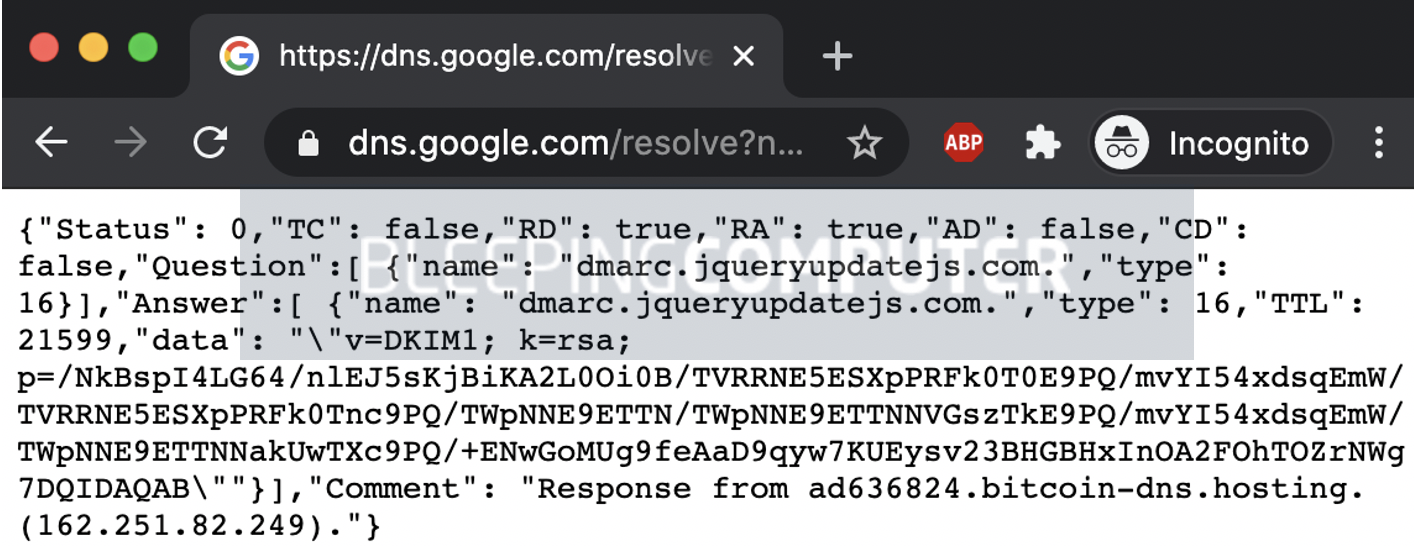
Команда Huntress Labs обнаружила подозрительный URL, который был зашит в PowerShell-код:

https://dns.google.com/resolve?name=dmarc.jqueryupdatejs.com&type=txt

Домен jqueryupdatejs.com сразу же привлёк внимание исследователей. Стало понятно, что DNS от Google используется для перевода имени домена в адрес, а возвращаемый Google DNS ответ содержал зашифрованную вредоносную нагрузку.


«Запрос записей DNS поверх HTTPS не представляет собой ничего нового, но это очень продуманная техника. Часто фильтрация DNS используется в корпоративной сети для блокировки доступа к вредоносным сайтам. Но ведь никто не будет блокировать трафик к https://google.com по защищённому HTTPS-соединению», — объясняет Джон Хэммонд, один из исследователей Huntress Labs.

При этом эксперт подчеркнул, что «DNS поверх HTTPS» сейчас часть обсуждается в контексте безопасности и конфиденциальности. И у этого протокола есть полезные свойства.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru