


Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

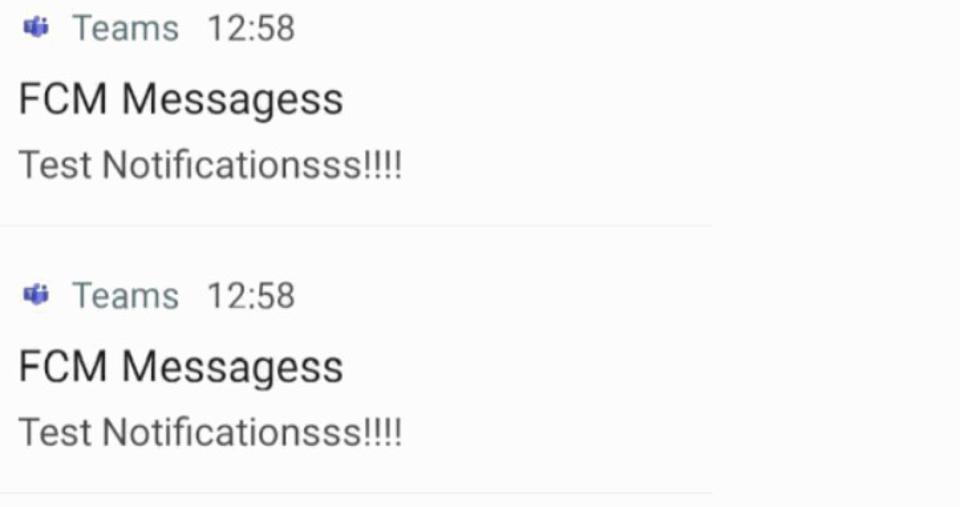
Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Kate Mobile перестал работать с VK: лимита API хватило на полтора дня

Популярный альтернативный Android-клиент Kate Mobile лишился доступа к сервисам «ВКонтакте». О прекращении работы сообщили разработчики приложения. По их версии, новые условия VK API фактически поставили крест на неофициальных клиентах.

С 7 сентября соцсеть ввела ежемесячные ограничения на количество запросов и анонсировала платный доступ к API для сторонних сервисов.

Команда Kate Mobile утверждает, что заранее запросила у VK стоимость и порядок оплаты, но ответа так и не получила.

Верифицированным партнёрам выделяется до 100 млн запросов ежемесячно. Выглядит солидно, пока к приложению не подключается его реальная аудитория: по расчётам разработчиков, пользователи Kate Mobile израсходовали такой объём примерно за полтора дня.

Спасти ситуацию оптимизацией тоже не получится. Приложение может чаще обращаться к локальному кешу и реже загружать данные с серверов, однако отправку сообщений закешировать невозможно. Один только метод messages.send, по оценке команды, создаёт вдвое больше запросов, чем допускает новый лимит.

Разработчики считают, что речь идёт не столько о монетизации API, сколько о выдавливании альтернативных клиентов. Публичной позиции «ВКонтакте» по ситуации в приведённых материалах нет.

Пользователи Kate Mobile встретили отключение без восторга. В комментариях они благодарят команду за многолетнюю поддержку, называют происходящее концом эпохи и жалуются, что официальный клиент VK перегружен функциями и рекламой.

RSS: Новости на портале Anti-Malware.ru