



70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

70% брешей АСУ ТП, обнаруженных в 2020 году, можно использовать удалённо

Более 70% уязвимостей АСУ ТП, выявленных в первой половине 2020 года, допускают удалённую эксплуатацию. Об этом сообщили специалисты компании Claroty, также отметив, что в случае автоматизированных систем управления на сегодняшний день превалирует сетевой вектор атаки.

Claroty опирается на результаты своего исследования, в ходе которого эксперты проанализировали 365 брешей, добавленных в Национальную базу данных уязвимостей (NVD), и ещё 385 дыр, о которых рассказало Агентство кибербезопасности и защиты инфраструктуры (CISA).

Изученные специалистами проблемы безопасности затрагивают продукцию 53 вендоров, практически три четверти таких дыр были выявлены благодаря усилиям исследователей в области кибербезопасности.

По словам Claroty, основная цель исследования заключалась в сборе максимально точных и подробных сведений об уязвимостях АСУ ТП. В отчётах CISA эксперты нашли как совпадения, так и противоречия.

«Например, в некоторых случаях мы видели, что в уведомлениях ICS-CERT нет полной информации по отдельным CVE, хотя они подробно описывались в NVD. Бывало и наоборот», — объяснили в Claroty.

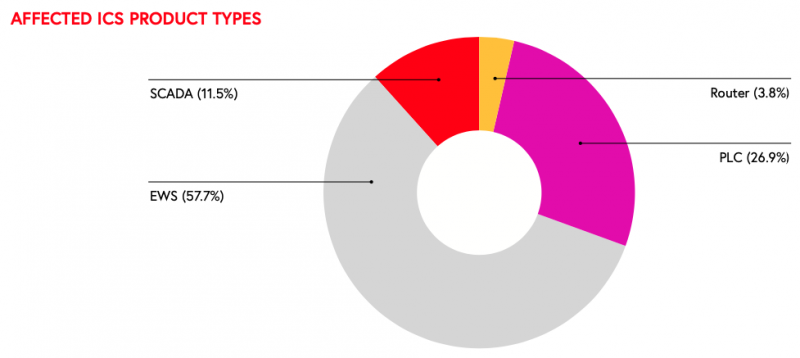
В самом отчёте (PDF) есть интересная информация относительно типа выявленных за первую половину 2020 года уязвимостей. Оказалось, что 70% брешей, перечисленных в базе NVD, можно использовать удалённо.

Также стоит упомянуть, что почти 50% дыр допускают удалённое выполнение кода, 41% позволяют атакующему прочитать данные приложения, 39% можно задействовать для DoS-атак, 37% — для обхода защитных механизмов.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru