



Опасная уязвимость затрагивает миллионы устройств в критических секторах

Опасная уязвимость затрагивает миллионы устройств в критических секторах

Опасная уязвимость затрагивает миллионы устройств в критических секторах

Серьёзная уязвимость затрагивает компоненты, используемые в миллионах подключённых устройств в автомобилестроительном, энергетическом, телекоммуникационном секторах, а также в сфере здравоохранения.

В результате атакующие с помощью этой бреши могут взломать уязвимые устройства и получить доступ к внутренней сети. В некоторых случаях такие атаки можно совершить удалённо — через 3G.

Исследователи выявили уязвимость в модуле Cinterion EHS8 M2M от Thales, однако сам вендор сообщил, что проблема безопасности присутствует и в BGS5, EHS5/6/8, PDS5/6/8, ELS61, ELS81, PLS62.

Стоит отметить, что более 30 тысяч компаний используют устройства Thales. Вендор подключает более трёх миллиардов девайсов каждый год.

Cinterion EHS8, а также компоненты из той же линейки продуктов обеспечивают вычислительную мощность и безопасное M2M-соединение через связь 2G, 3G, 4G. Они хранят и запускают код Java, с помощью которого обрабатываются конфиденциальные данные — логины и пароли от различных сетевых служб.

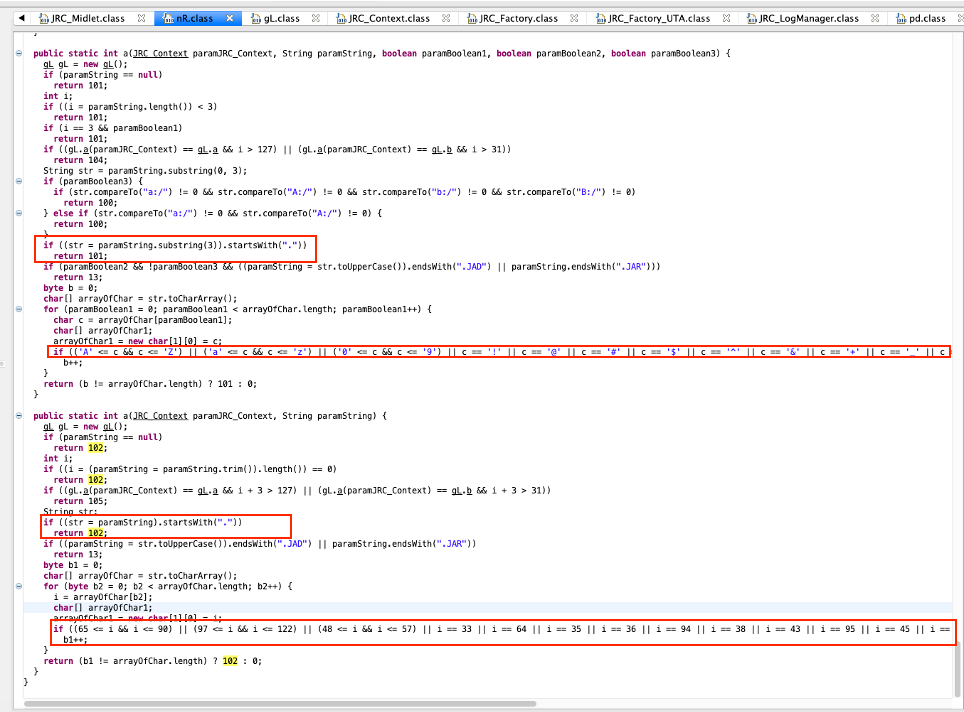
Команда IBM X-Force Red обнаружила способ обойти защитные меры, обеспечивающие сохранность файлов и операционного кода в EHS8. Успешная эксплуатация уязвимости позволит атакующему прочитать запущенный в системе Java-код, что приведёт к раскрытию важной информации.


«Злоумышленники могут скомпрометировать миллионы устройств и получить доступ к сетям и VPN. Эта дыра открывает дверь для очень опасных атак, в ходе которых преступники могут повлиять на медицинские устройства, отслеживающие состояние пациента», — объясняют специалисты.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru