



Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники используют в качестве приманки тему вакцины от коронавирусной инфекции COVID-19. В основном пользователей атакуют через электронную почту (82% от всех подобных атак за последний месяц). Как это обычно бывает, в письмах содержатся вредоносные ссылки, по которым на компьютер жертвы загружаются вредоносные файлы в форматах .exe, .xls или .doc.

О примерах таких вредоносных писем рассказали специалисты компании Check Point. В частности, сообщения рассылаются под темой «URGENT INFORMATION LETTER: COVID-19 NEW APPROVED VACCINES».

Из названия понятно, что злоумышленники хотели привлечь внимание информацией о новых вакцинах, одобренных медицинскими учреждениями. На самом же деле письмо содержало файл «Download_Covid 19 Новые одобренные вакцины.23.07.2020.exe», устанавливающий в систему софт для кражи паролей.

Ещё один пример, которым поделилась Check Point, содержит отсылку на разработку вакцины в Великобритании. Тема письма — «UK coronavirus vaccine effort is progressing badly appropriate, recruiting consequence and elder adults».

Преступники убеждают пользователя, что в Британии разработка вакцины идёт неважно. А это значит, что люди в возрасте находятся в опасности.

Такие письма содержат ссылку — surgicaltoll\[.]com/vy2g4b\.html, ведущую жертв на фишинговый сайт медицинской тематики — thelifestillgoeson[.]su.

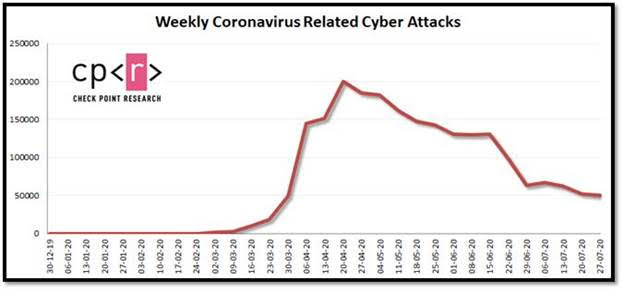
Также исследователи Check Point отметили, что в июле заметно снизилось число связанных с коронавирусом кибератак. В сравнении с июнем эта цифра уменьшилась на 50% (61 тыс. против 130 тыс.).

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru