



Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники используют в качестве приманки тему вакцины от коронавирусной инфекции COVID-19. В основном пользователей атакуют через электронную почту (82% от всех подобных атак за последний месяц). Как это обычно бывает, в письмах содержатся вредоносные ссылки, по которым на компьютер жертвы загружаются вредоносные файлы в форматах .exe, .xls или .doc.

О примерах таких вредоносных писем рассказали специалисты компании Check Point. В частности, сообщения рассылаются под темой «URGENT INFORMATION LETTER: COVID-19 NEW APPROVED VACCINES».

Из названия понятно, что злоумышленники хотели привлечь внимание информацией о новых вакцинах, одобренных медицинскими учреждениями. На самом же деле письмо содержало файл «Download_Covid 19 Новые одобренные вакцины.23.07.2020.exe», устанавливающий в систему софт для кражи паролей.

Ещё один пример, которым поделилась Check Point, содержит отсылку на разработку вакцины в Великобритании. Тема письма — «UK coronavirus vaccine effort is progressing badly appropriate, recruiting consequence and elder adults».

Преступники убеждают пользователя, что в Британии разработка вакцины идёт неважно. А это значит, что люди в возрасте находятся в опасности.

Такие письма содержат ссылку — surgicaltoll\[.]com/vy2g4b\.html, ведущую жертв на фишинговый сайт медицинской тематики — thelifestillgoeson[.]su.

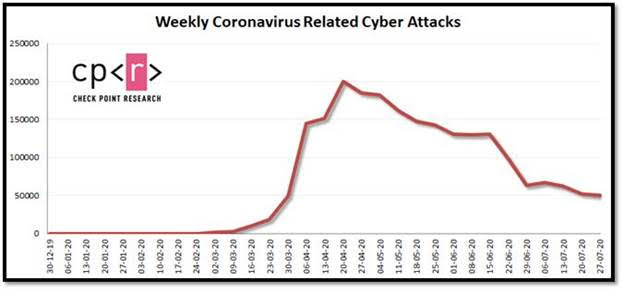
Также исследователи Check Point отметили, что в июле заметно снизилось число связанных с коронавирусом кибератак. В сравнении с июнем эта цифра уменьшилась на 50% (61 тыс. против 130 тыс.).

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru