



Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi Qualcomm и MediaTek содержат похожие на Kr00k уязвимости

Модули Wi-Fi от Qualcomm и MediaTek содержат уязвимости, похожие по своему принципу на брешь Kr00k, которую эксперты обнаружили в начале этого года. Все патчи уже доступны, осталось только установить их.

В феврале специалисты антивирусной компании ESET рассказали об аппаратной уязвимости Kr00k, затрагивающей модули Wi-Fi от Broadcom и Cypress.

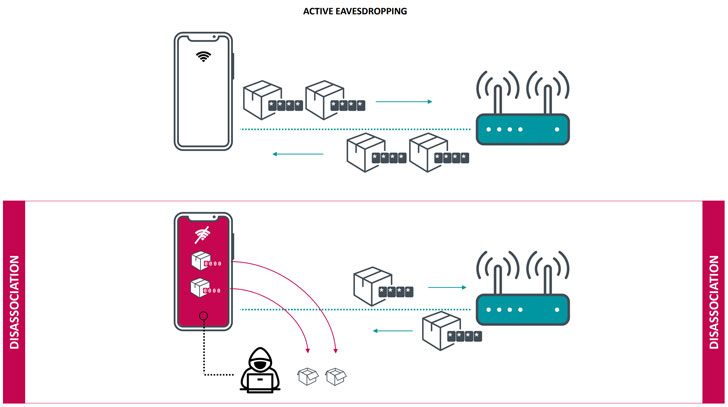
Kr00k, получившая идентификатор CVE-2019-15126, позволяла удалённому атакующему перехватывать и расшифровывать сетевые пакеты, передаваемые уязвимым устройством.

Причём эксплуатация бреши не требовала подключения к той же сети, в которой находится потенциальная жертва. Подобная атака успешно работала против девайсов, использующих протоколы WPA2-Personal и WPA2-Enterprise с шифрованием AES-CCMP.


Причина появления уязвимости крылась в том, как производители реализовали шифрование в отдельных модулях. К счастью, Kr00k ничем не угрожает современным устройствам, которые используют протокол WPA3.

Broadcom и Cypress оперативно выпустили соответствующие патчи, поскольку среди уязвимых девайсов были устройства от Amazon, Apple, Asus, Huawei, Google, Samsung и Xiaomi.

На тот момент считалось, что Kr00k не затронула модули от Qualcomm, Ralink, Realtek и MediaTek. Однако эксперты ESET обнаружили другие похожие уязвимости.

Например, в модулях Wi-Fi производства Qualcomm выявили брешь CVE-2020-3702, позволяющую выкрасть конфиденциальную информацию. Однако в отличие от Kr00k атакующий не сможет получить доступ ко всем зашифрованным данным.

В июле разработчики Qualcomm выпустили патч, который рекомендуется установить пользователям всех затронутых устройств. То же касается и модулей от MediaTek.

Подпишитесь на новости

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru