



Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Исследователи в области безопасности выяснили, что компания Garmin, недавно пострадавшая от атаки шифровальщика WastedLocker, получила ключ для расшифровки файлов. Есть мнение, что производитель «умных» часов и GPS-навигаторов заплатил за дешифратор.

Ранее сами сотрудники Garmin подтвердили расследующим инцидент специалистам, что операторы WastedLocker потребовали выкуп в размере $10 миллионов.

Судя по всему, компания решила заплатить вымогателям, хотя многие эксперты (например, такую позицию занимает Microsoft и даже ФБР) категорически не рекомендуют давать киберпреступникам деньги, поскольку это подстегнёт их и дальше атаковать организации.

«Чтобы получить ключ для расшифровки, Garmin, скорее всего, заплатила злоумышленникам выкуп. Точно неизвестно, сколько компания перевела вымогателям, но ранее ходила информация о $10 миллионах», — пишут исследователи из BleepingComputer.

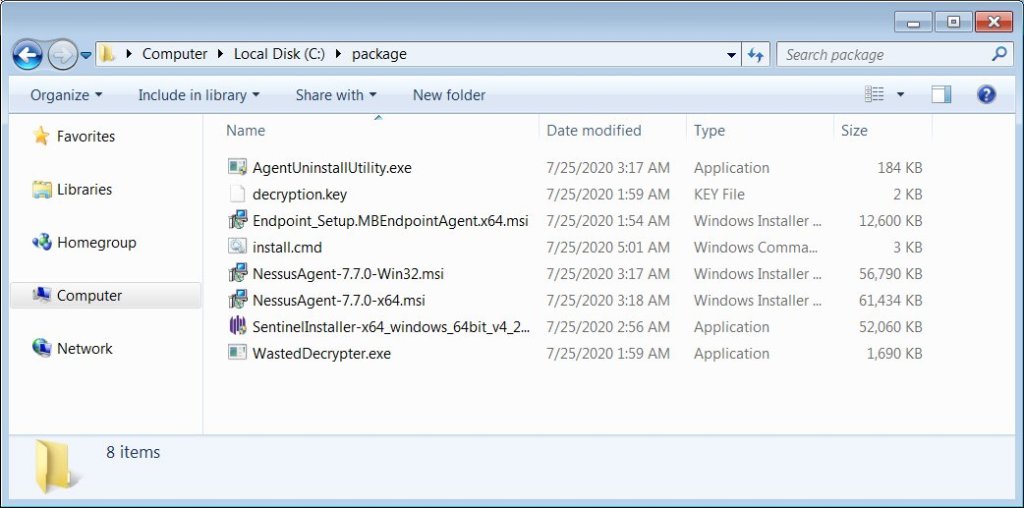
Операторы WastedLocker прислали архив, в котором находились установочные файлы некоторого защитного софта, ключ расшифровки, сам декриптор WastedLocker и скрипт для запуска всего этого добра.


Специалисты BleepingComputer провели тест, в ходе которого зашифровали виртуальную машину с помощью WastedLocker, а потом попытались расшифровать присланным декриптором. Результаты можно увидеть на ролике ниже:

Официальные представители Garmin пока не прокомментировали ситуацию с дешифратором и выкупом.

Напомним, что в конце июля операторы шифровальщика добились сбоя в работе кол-центров Garmin, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru