



Правительственные сайты США использовались для редиректа на порносайты

Правительственные сайты США использовались для редиректа на порносайты

Правительственные сайты США использовались для редиректа на порносайты

В очередной кампании кибермошенники использовали уязвимости вида «открытый редирект» (open redirect), найденные на правительственных американских сайтах, для перенаправления посетителей на порнографические ресурсы.

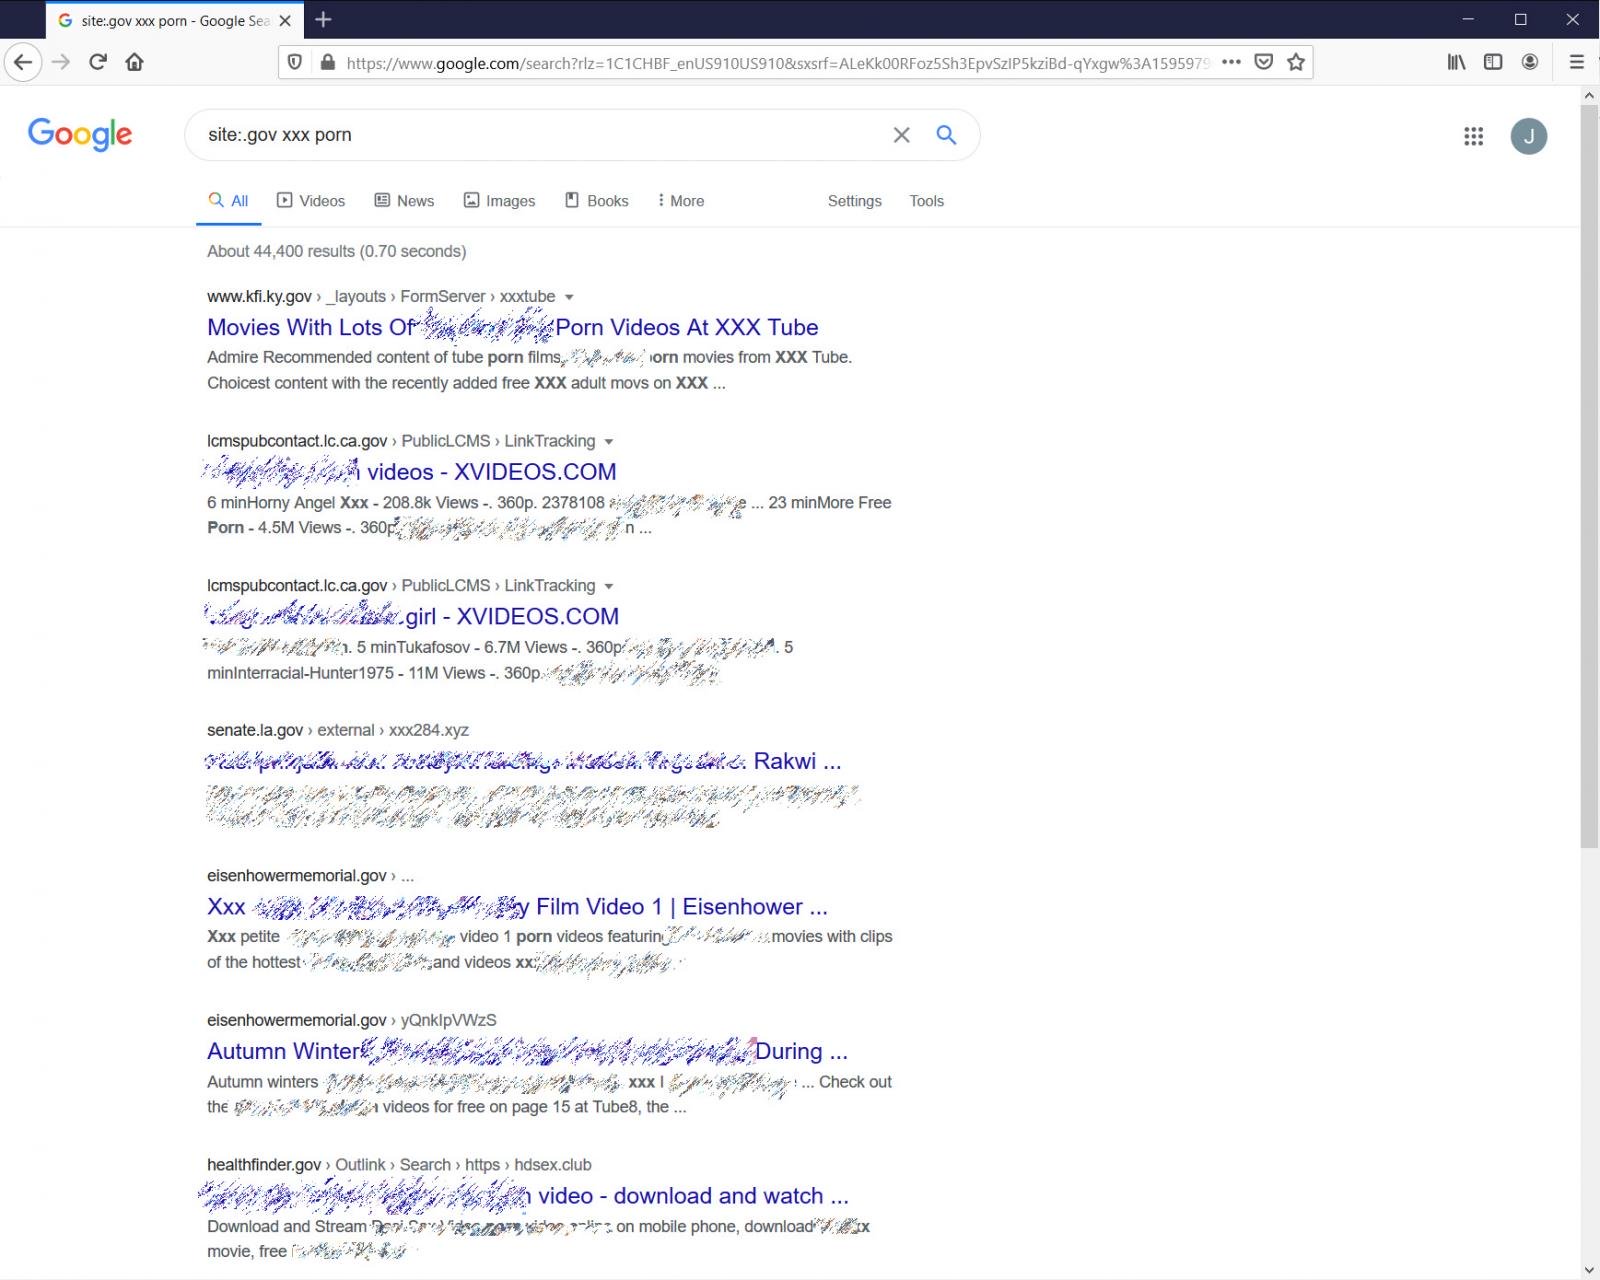
Метод открытого редиректа злоумышленники использовали, чтобы пробраться в поисковую выдачу Google и других движков. В результате заголовок страницы в выдаче соответствует странице злоумышленника, а располагается контент будто на правительственном сайте.

На протяжении около двух недель мошенники скармливали специальные ссылки поисковым движкам. Анализировавшие кампанию специалисты показали, как это выглядело.


Администраторы правительственных ресурсов выбрали достаточно нелепую тактику борьбы с open redirect: они удаляли очередной открытый редирект, как только обнаруживали его. Но это, конечно, проблему не решало, потому что атакующие продолжали создавать новые редиректы.

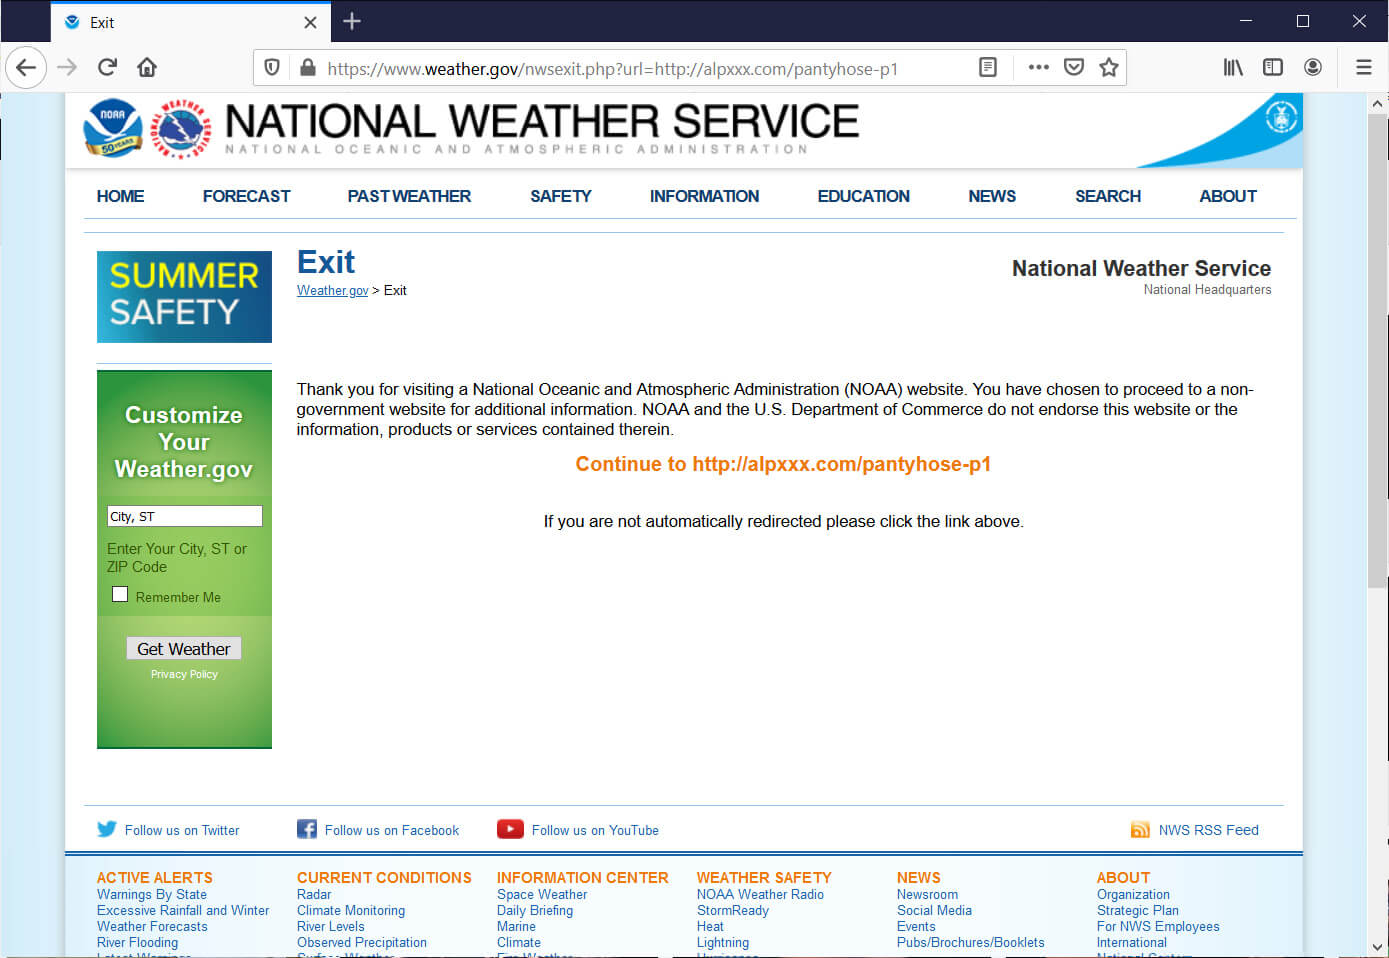
Кроме того, злоумышленники не остановились на сайтах властей США или на конкретной CMS. Они ищут открытые редиректы на многих крупных онлайн-проектах. Одним из таких стала Национальная метеорологическая служба.


С помощью скрипта nwsexit.php мошенники смогли создать URL, ведущий на другой сайт. Например, такой:

https://www.weather.gov/nwsexit.php?url=http://example.com

Неполный список сайтов, ставших целью злоумышленников, приводим ниже:

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru