



Правительственные сайты США использовались для редиректа на порносайты

Правительственные сайты США использовались для редиректа на порносайты

Правительственные сайты США использовались для редиректа на порносайты

В очередной кампании кибермошенники использовали уязвимости вида «открытый редирект» (open redirect), найденные на правительственных американских сайтах, для перенаправления посетителей на порнографические ресурсы.

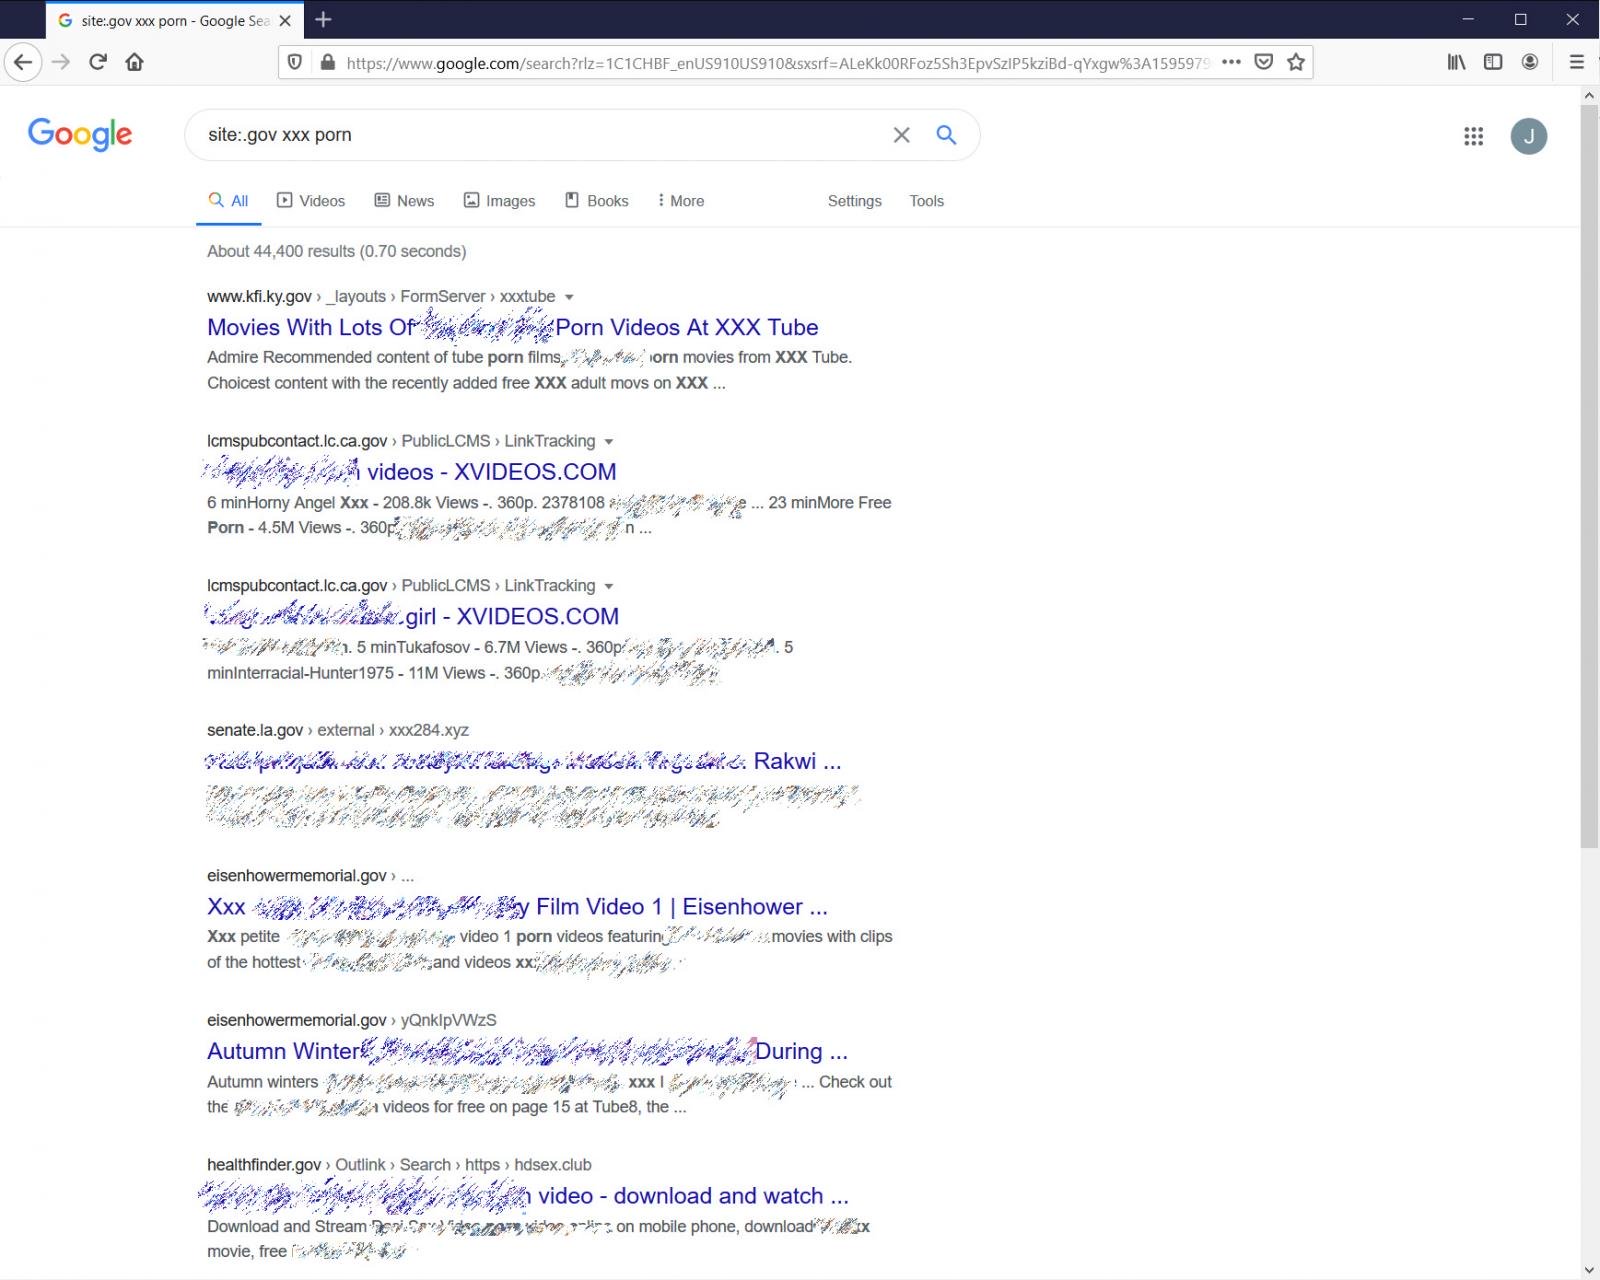
Метод открытого редиректа злоумышленники использовали, чтобы пробраться в поисковую выдачу Google и других движков. В результате заголовок страницы в выдаче соответствует странице злоумышленника, а располагается контент будто на правительственном сайте.

На протяжении около двух недель мошенники скармливали специальные ссылки поисковым движкам. Анализировавшие кампанию специалисты показали, как это выглядело.


Администраторы правительственных ресурсов выбрали достаточно нелепую тактику борьбы с open redirect: они удаляли очередной открытый редирект, как только обнаруживали его. Но это, конечно, проблему не решало, потому что атакующие продолжали создавать новые редиректы.

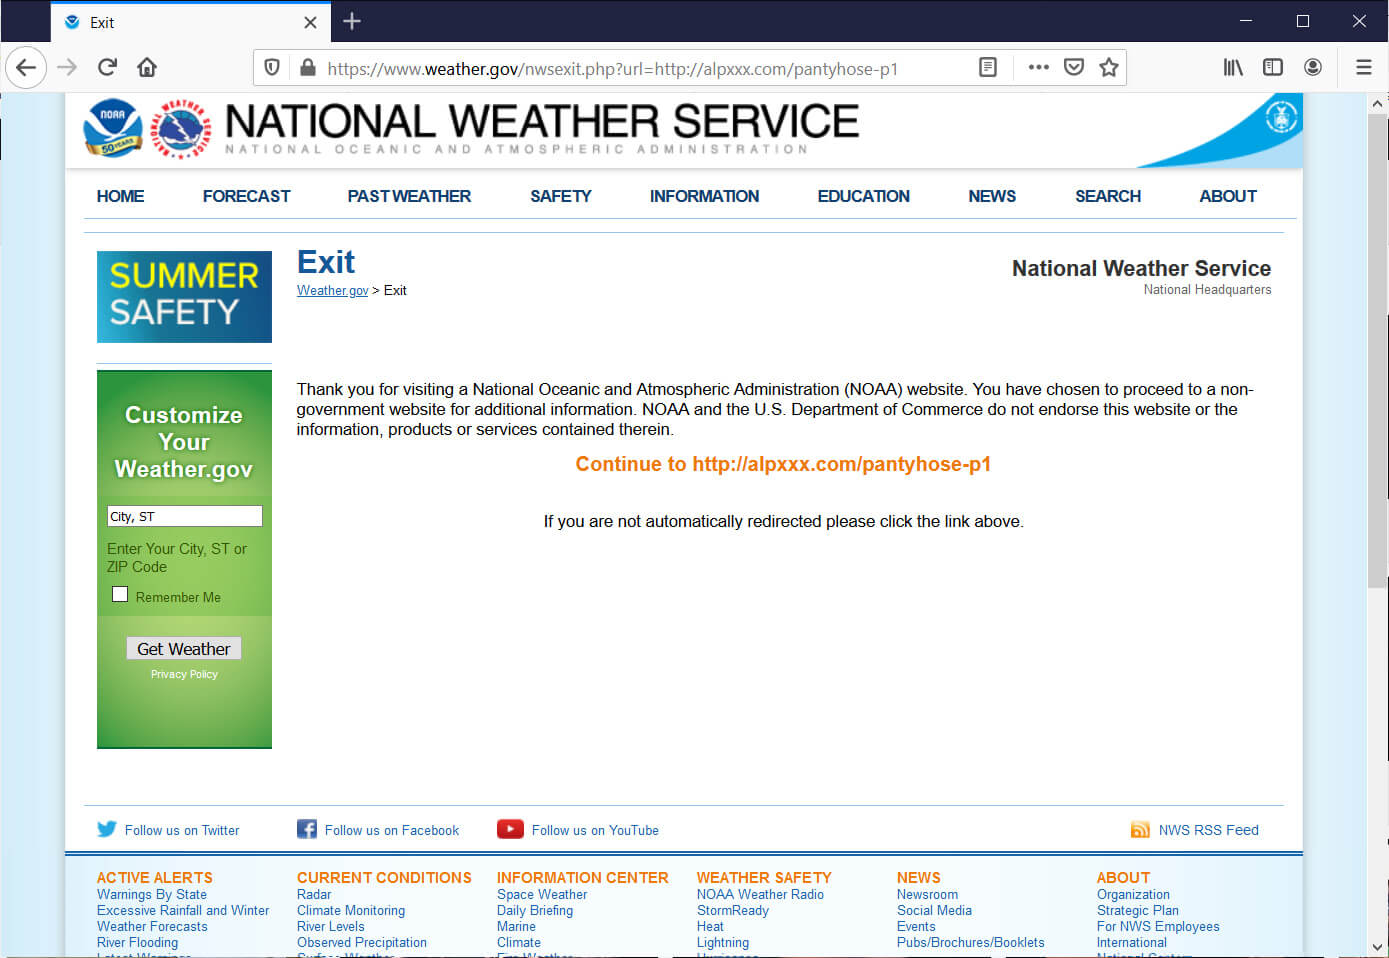
Кроме того, злоумышленники не остановились на сайтах властей США или на конкретной CMS. Они ищут открытые редиректы на многих крупных онлайн-проектах. Одним из таких стала Национальная метеорологическая служба.


С помощью скрипта nwsexit.php мошенники смогли создать URL, ведущий на другой сайт. Например, такой:

https://www.weather.gov/nwsexit.php?url=http://example.com

Неполный список сайтов, ставших целью злоумышленников, приводим ниже:

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru